El equipo de marketing de una empresa minorista exporta 50.000 registros de clientes desde el CRM a una hoja de cálculo para una campaña de email. Esa hoja de cálculo se comparte por email con una agencia partner. La agencia la usa para análisis y luego la almacena en un Google Drive personal. Seis meses después, uno de esos archivos se filtra a través de una cuenta de Google Drive sin protección 2FA.
Este escenario no es hipotético. Es el patrón más común de fugas de datos de clientes en empresas de todo el Southeast Asia y, bajo leyes de privacidad de datos como la UU PDP de Indonesia, la PDPA de Singapur y el GDPR de la UE, puede acarrear sanciones administrativas importantes para el negocio responsable de esos datos.
El CRM adecuado reduce este riesgo de forma estructural: los datos de clientes no necesitan salir de un sistema controlado, el acceso queda auditado y procesos como el gestión del consentimiento, la retención y el borrado de datos pueden automatizarse según las obligaciones regulatorias.
Esta guía cubre las principales obligaciones de privacidad de datos relevantes para la operación del CRM, las funciones del CRM que respaldan el cumplimiento, los errores comunes que dejan a las empresas vulnerables y cómo elegir un CRM que esté listo para el cumplimiento desde su base.
Ventajas clave
- Reducir el riesgo de sanciones regulatorias: Las leyes de privacidad de datos imponen sanciones administrativas de hasta un porcentaje de los ingresos anuales por violaciones graves. Un CRM conforme reduce directamente la superficie de riesgo.
- Generar confianza del cliente: Los clientes son cada vez más vigilantes con sus datos personales. Poder demostrar el cumplimiento se convierte en un diferenciador competitivo tanto en B2B como en B2C.
- Rastro de auditoría listo para el regulador: Si ocurre un incidente o una auditoría, un CRM estructurado ofrece un registro completo de quién accedió a qué datos y cuándo, algo imposible de obtener desde hojas de cálculo.
- Operaciones más eficientes: Los procesos automatizados de consentimiento, retención y derechos del interesado ahorran tiempo a los equipos legal y operativo frente a la gestión manual.
Principales obligaciones de privacidad de datos para la operación del CRM
Las regulaciones de privacidad de datos a nivel mundial comparten varias obligaciones que afectan directamente la forma en que las empresas almacenan y procesan los datos de clientes en un CRM.
Gestión del consentimiento. Las empresas deben tener prueba del consentimiento del cliente antes de procesar sus datos personales con finalidades específicas. El consentimiento debe ser específico, informado y revocable en cualquier momento. Un CRM que lo respalda guarda la marca de tiempo del consentimiento, el canal por el que se dio y el historial de cambios.
Limitación de la finalidad. Los datos recopilados para la finalidad A no pueden usarse para la finalidad B sin un nuevo consentimiento. El CRM debe poder separar los datos por finalidad para evitar un uso cruzado no autorizado.
Derechos del interesado. Los clientes tienen derecho a solicitar el acceso a sus datos, la corrección si son incorrectos, el borrado (derecho al olvido) y la portabilidad a otros sistemas. El CRM debe contar con una vía operativa para atender estas solicitudes en un plazo razonable.
Retención de datos limitada. Los datos personales no pueden almacenarse más tiempo del necesario para la finalidad del procesamiento. El CRM debe admitir políticas de retención automatizadas: los datos que superan el período de retención se borran o anonimizan sin intervención manual.
Notificación de violación de datos. Si ocurre una fuga de datos, la empresa debe notificar a las autoridades y a los clientes afectados dentro de un plazo establecido. Un CRM con buenos registros de auditoría permite una investigación rápida: qué datos se filtraron, quién los accedió antes del incidente y cuándo ocurrió.
Funciones del CRM que respaldan el cumplimiento
Cuatro categorías de funciones distinguen a los CRM listos para el cumplimiento de los que no lo están.
Seguimiento de consentimiento integrado. Cada contacto en el CRM tiene campos que guardan el estado del consentimiento por finalidad (marketing, servicio, analítica, etc.), la fecha del consentimiento, el canal y el historial de cambios. Sin esto, es imposible demostrar la base legal del procesamiento de datos cuando lo piden los reguladores.
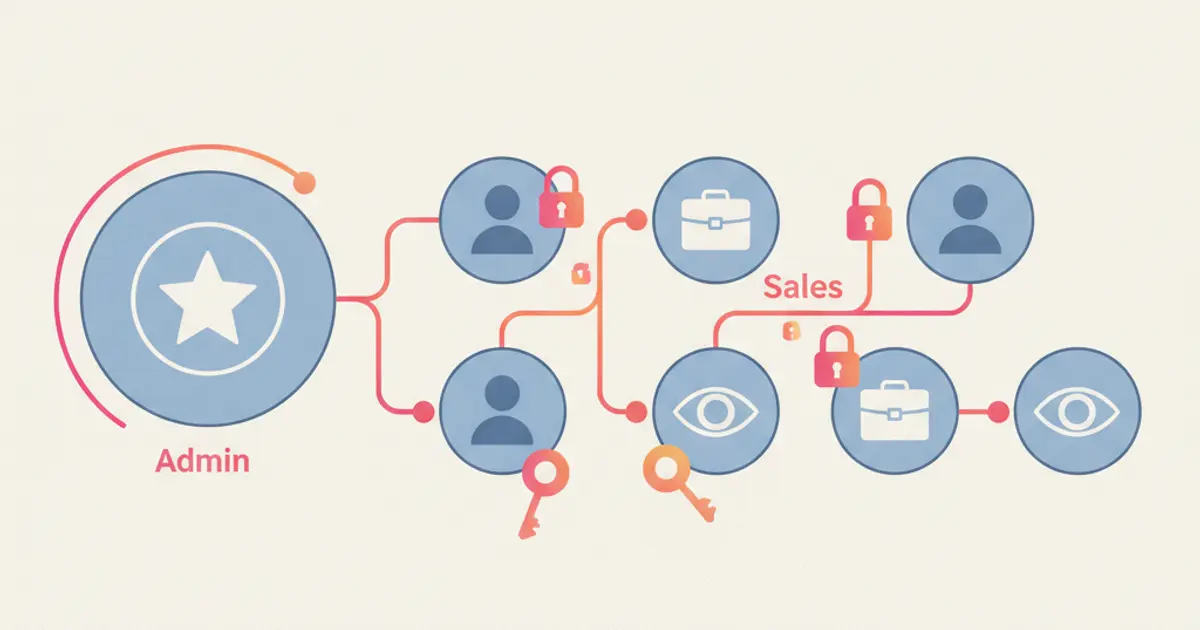
Control de acceso basado en roles (RBAC). No todos los equipos necesitan acceso a todos los datos. El equipo de marketing no necesita ver números de documento; el equipo de finanzas no necesita ver el historial de chat de atención al cliente. Un RBAC granular limita el acceso por función laboral y reduce la superficie de riesgo de fugas.
Registros de auditoría completos. Todo acceso, exportación, edición y borrado de datos debe quedar registrado con el usuario, la marca de tiempo y el contexto. Este registro es la prueba principal cuando hay una auditoría o investigación de incidente.
Residencia y cifrado de datos. Idealmente, los datos de clientes se almacenan en servidores de la jurisdicción del cliente o en una con estándares de protección equivalentes. El cifrado en reposo y en tránsito es una línea base, no una opción.
Para una comparación concreta de los CRM disponibles con distintos niveles de preparación para el cumplimiento, consulta CRM Application de Cekat.
Errores comunes que dejan a las empresas vulnerables
Datos de clientes dispersos en hojas de cálculo y herramientas independientes. Este es el patrón más peligroso. Los datos que salen del CRM y pasan a hojas de cálculo, Google Drive personal o servicios SaaS de terceros sin control crean datos sombras que no se pueden auditar, no se pueden borrar a petición del cliente y no están protegidos por los controles de acceso del CRM.
Consentimiento que no es específico o que no queda registrado. Muchas empresas usan un único consentimiento general («Acepto los términos y condiciones») para todas las finalidades. Esto no cumple los estándares que exigen consentimiento específico por finalidad de procesamiento.
Sin política de retención. Los datos de clientes de hace 5 años siguen almacenados sin una razón de negocio clara. Cada dato antiguo almacenado sin propósito es un riesgo de cumplimiento innecesario.
Exportaciones sin control. Una función de «exportar a CSV» del CRM accesible para todos los usuarios, sin registro ni aprobación, es el hueco de cumplimiento que más se explota, ya sea de forma intencionada o no.
Integración sin acuerdo de tratamiento de datos. Conectar el CRM a herramientas de terceros (email marketing, analítica, chatbot) sin asegurar que el proveedor tiene estándares equivalentes de protección de datos mantiene a tu empresa como responsable si ocurre una fuga del lado del proveedor.
Cómo elegir un CRM listo para el cumplimiento
Cuatro preguntas que el proveedor del CRM debe responder antes de que una empresa se comprometa.
«¿Dónde se almacenan mis datos de clientes?» El proveedor debe dar una respuesta concreta: nombre del centro de datos, jurisdicción y el mecanismo si los datos deben cruzar fronteras. «Nube global» o «AWS» sin detalle es insuficiente.
«¿Cómo atiendo una solicitud de borrado de datos de un cliente?» El proveedor debe mostrar un flujo de trabajo concreto: desde el formulario de solicitud del cliente, la verificación de identidad y la ejecución del borrado en todos los sistemas conectados (incluidas las copias de seguridad), hasta la confirmación al cliente.
«¿Qué funciones de registro de auditoría hay disponibles?» El proveedor debe mostrar registros reales: quién accedió a qué, cuándo y desde qué IP. Los registros no deben ser eliminables por los usuarios normales y deben ser exportables para la investigación.
«¿Hay un Acuerdo de Tratamiento de Datos (DPA) disponible para firmar?» Un DPA es un documento legal que regula la responsabilidad del proveedor como encargado del tratamiento. Los proveedores serios en materia de cumplimiento ofrecen un DPA estándar; los que no lo son esquivan la pregunta.
Para entender el papel de un BSP autorizado por Meta en el mantenimiento del cumplimiento de datos en los canales de WhatsApp, consulta Qué es un BSP de WhatsApp.
El papel de Cekat como CRM listo para el cumplimiento
Cekat está diseñado específicamente para el contexto empresarial del Southeast Asia, con los datos de clientes almacenados en infraestructura que cumple los estándares regionales de protección de datos. El seguimiento del consentimiento, el RBAC, los registros de auditoría y la retención automatizada están disponibles como funciones predeterminadas, no como complementos.
Para las integraciones que pasan a formar parte de la operación del negocio (como contabilidad o comercio electrónico), Cekat ofrece una API abierta con mecanismos de acceso basados en scopes que limitan lo que puede acceder cada integración de terceros.
Para los detalles de los flujos de integración que mantienen el cumplimiento, consulta Cómo integrar el CRM con otros sistemas mediante Open API.
Cómo iniciar tu proceso de cumplimiento
Antes de cambiar de CRM o añadir funciones, empieza con una auditoría sencilla: mapea cada lugar donde viven hoy los datos de los clientes. ¿Cuántas hojas de cálculo hay? ¿Cuántas herramientas SaaS tienen acceso? ¿Cuántos archivos hay en el Google Drive del equipo?
La cifra que surge de esta auditoría suele ser mucho mayor que las estimaciones iniciales. Cada lugar donde viven los datos fuera del CRM es un riesgo de cumplimiento. La primera prioridad es la consolidación: devolver los datos dispersos al CRM principal y eliminar las copias distribuidas.
Después evalúa el CRM actual frente a las cuatro preguntas anteriores. Si el CRM no puede responderlas, esa es la señal para considerar una migración a un CRM listo para el cumplimiento antes de un incidente, no después.
Protege los datos de tus clientes antes de que ocurra un incidente
Cada mes sin consolidar los datos de clientes en un CRM listo para el cumplimiento es un mes en el que tu negocio arrastra una superficie de riesgo innecesaria. Las regulaciones de privacidad de datos a nivel mundial están endureciendo la aplicación y las empresas que se preparan temprano ahorran más en costos de remediación.
Si quieres mover los datos de clientes dispersos a un solo sistema con seguimiento del consentimiento, registros de auditoría y retención automatizada, Customer Data Management de Cekat ofrece una base de CRM diseñada específicamente para las necesidades de cumplimiento de las empresas del Southeast Asia.
Comienza una prueba gratuita para ver de primera mano el panel de cumplimiento y los registros de auditoría.
O chatea con nuestro equipo para una auditoría de cumplimiento de tu CRM actual y una hoja de ruta hacia un sistema más preparado para la regulación.
Deja una respuesta