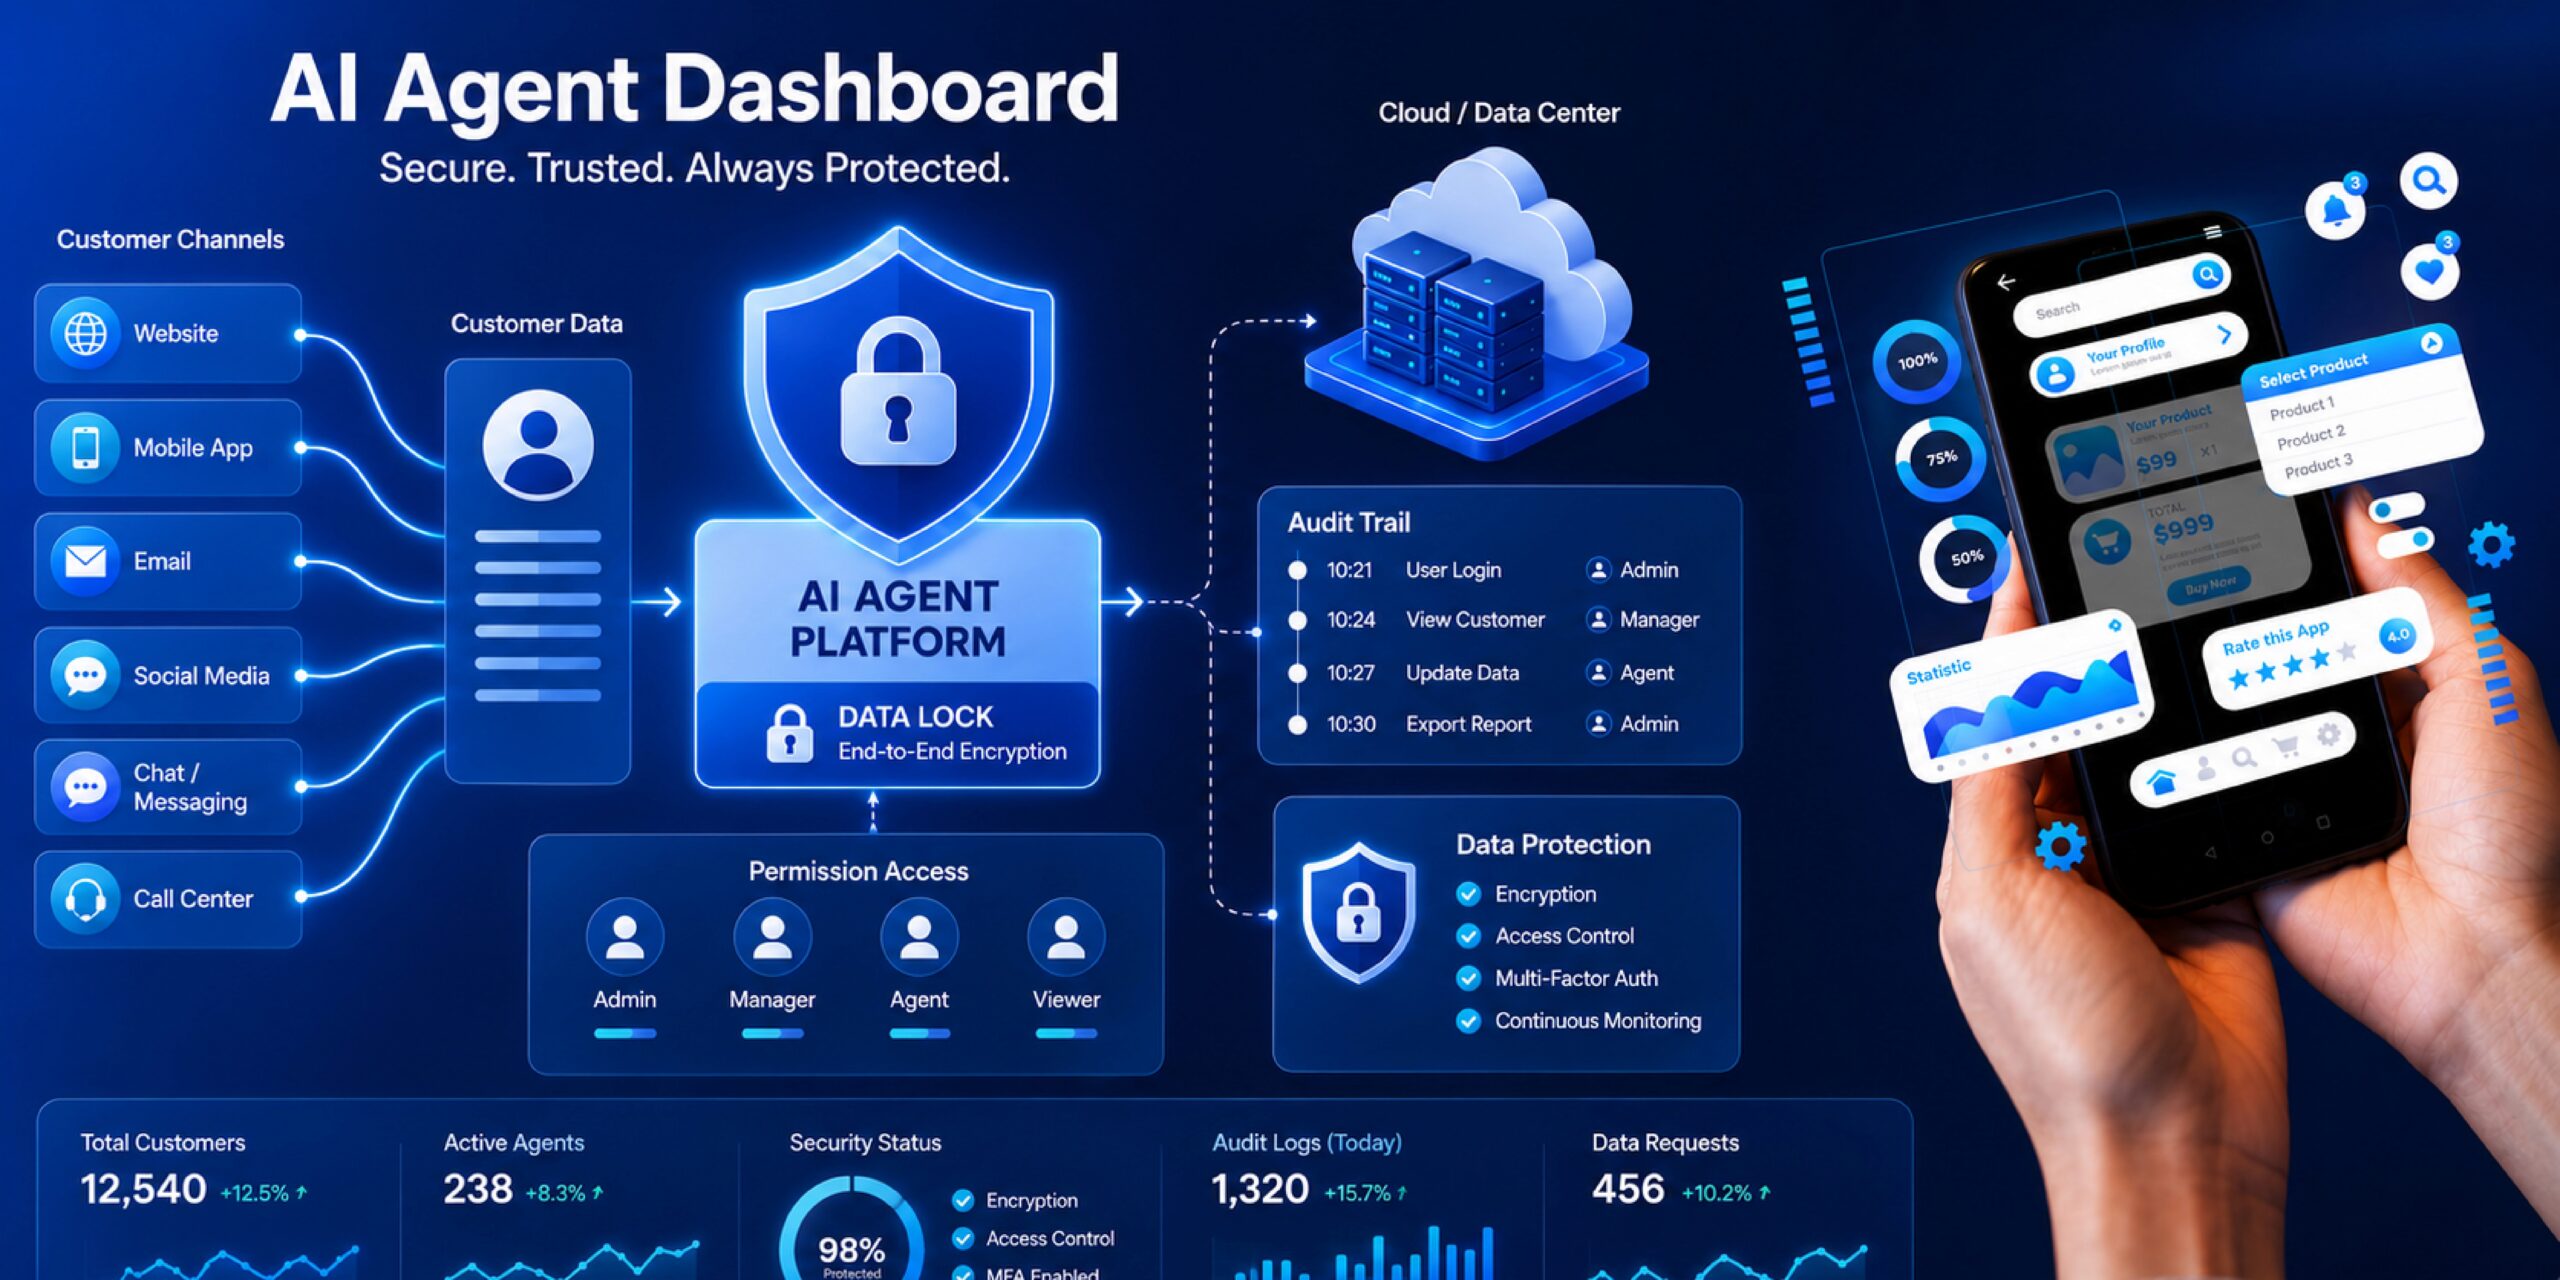
AIエージェントの導入は、顧客への応答を速め、会話を自動化し、フォローを迅速化させ、手作業のままで失われつつある収益機会を守るために必要になりつつある。しかし、その効率化の裏側には、多くの経営者、ITチーム、オペレーション責任者、コンプライアンスチームに当然浮かぶ大きな疑問が一つある。AIエージェントが顧客データを管理するとき、顧客データはどこまで安全なのか。
この問いが重要なのは、AIエージェントはチャットに応答するだけの存在ではないからです。実務では、AIエージェントは会話のコンテキストを読み取り、顧客のニーズを識別し、意図を記録し、セグメンテーションを支援し、フォローを実行し、データをCRMに接続し、取引プロセスを支援することもあります。つまりAIエージェントは、顧客名、電話番号、会話履歴、商品の好み、サービスニーズ、苦情、見込み顧客のステータス、取引情報など、ビジネスにとって極めて機密性の高いデータに接触する可能性があります。
AIエージェントのデータセキュリティがインドネシアのビジネスにとって重要な問題である理由
多くの企業がAIエージェントを使い始めるのは、管理者の負担を減らし、応答時間を短縮し、すべての顧客問い合わせに一貫して対応できるようにするためです。小売、医療、金融サービス、教育、ホスピタリティ、不動産、自動車、B2Bサービスなどチャット量の多い業界では、顧客との会話は極めて価値の高い情報源です。その会話を通じて、企業は市場ニーズを理解し、購買意図を読み取り、顧客の異議を特定し、これまで見えなかった収益機会を見つけることができます。
ただし、AIエージェントが顧客エンゲージメントに占める役割が大きいほど、顧客プライバシーを守る企業側の責任も大きくなります。セキュリティリスクはAI技術そのものだけでなく、アクセス管理、データ保存、チャネルの接続、顧客情報を閲覧できる人の統制など、データを取り巻く運用から生じます。多くのデータ漏洩や不適切な利用は、AIシステムが弱いことが原因ではなく、内部ワークフローが雑で、管理者のアクセス範囲が広すぎ、顧客データが多くの端末に散らばっている、または重要な会話が十分な管理なしに個人のアカウントで扱われているといった理由で発生します。
だからこそ、ビジネスのAIエージェント導入はより戦略的な問いから始める必要があります。「AIは何に回答できるのか」だけでなく、「どのデータが処理されているのか、誰がアクセスできるのか、データはどのように保存され、どのように保護されているのか、そしてこのプロセスはインドネシアのデータ規制にどのように適合しているのか」です。
AIエージェントが処理するデータとは
ビジネス上の文脈では、AIエージェントは顧客とのやり取りから得られるさまざまな種類のデータを処理します。そのデータには、氏名、WhatsAppの電話番号、メール、ソーシャルメディアアカウントなどの本人確認データ、顧客の質問、苦情、商品ニーズ、サービスの好み、フォロー履歴などの会話データ、リードのステータス、顧客区分、管理者の割り当て、取引履歴、キャンペーン成果などの業務データが含まれます。
これらのデータはいずれも高いビジネス価値を持ちます。マーケティングチームにとっては、会話データから、どのキャンペーンが質の高い見込み顧客を生んでいるかを理解できます。営業チームにとっては、顧客の意図データがフォローのクロージングを速めます。カスタマーサービスチームにとっては、会話履歴が、よりパーソナライズされ一貫した対応の実現に役立ちます。経営陣にとっては、顧客エンゲージメントデータが業務品質と収益可能性を、より測定可能な形で把握するのに役立ちます。
ただし、このデータが顧客のアイデンティティや行動に関わる可能性があるため、企業はこれを保護すべき資産として扱う必要があります。基本的な原則は、データを過剰に収集しない、権限のない者にアクセスさせない、明確な目的なく保存しない、企業が定めた文脈の外で使わない、というものです。安全なAIエージェントは、すべてのプロセスでデータ最小化、目的限定、アクセス制御、説明責任の原則を支える必要があります。
会話の暗号化:AIエージェントのデータセキュリティの起点となる基盤
AIエージェントのデータセキュリティにおいて最も重要な要素の一つが会話の暗号化です。顧客エンゲージメントでは、個人に関する苦情、購入ニーズ、価格に関する質問、連絡先情報、サービスの好みなど、業界によっては慎重に扱わなければならない情報を顧客との会話が含むことがよくあります。
暗号化は、データを送信するときと保存するときの両方を保護するために役立ちます。適切なセキュリティのアプローチを取れば、会話データが保護されずに露出したまま放置されることはなく、アクセス権のない者によるリスクを抑えるよう設計されたシステムを通じて処理されます。WhatsApp、Instagram、ライブチャットなどのデジタルチャネルを活用する企業にとって、暗号化はセキュリティアーキテクチャの重要な一部です。顧客は一つのタッチポイントから別のタッチポイントへ移動する一方で、企業はすべての接点でデータの一貫性と安全性を維持する必要があるからです。
Cekat.AIでは、顧客との会話のセキュリティはプラットフォームの設計の一部です。すべてのチャットは単なる受信メッセージではなく、保護すべき顧客関係の一部であると考えています。そのため、企業には複数のチャネルの会話を統合するだけでなく、会話データがより安全で、より構造化され、より管理された環境で扱われるようにするシステムが必要です。
顧客データの保存は、明確で、管理され、構造化された状態でなければならない
暗号化に加えて、もう一つの重要な要素は顧客データの保存です。多くの企業は今も、表計算、管理者とのチャット、個人の連絡先、手書きメモ、社内グループ、チーム間を往復するファイルなど、顧客データを多くの場所に分散して保存しています。一見すると実用的な方法に見えますが、長期的には実際にはセキュリティリスクを高め、業務品質を低下させます。
顧客データが散らばっていると、企業はどのバージョンのデータが最も有効か、誰が最後に顧客に連絡したか、現在どのフォロー状況にあるか、その情報に誰がアクセスしたかを知ることができません。セキュリティの観点では、この分断は統制を弱めます。ビジネスの観点では、この分断は顧客の体験経路を不明瞭にします。
CRMと統合されたAIエージェントは、顧客データをより一元的に管理する助けになります。会話履歴、見込み顧客のステータス、タグ付け、セグメンテーション、フォロー活動を、より構造化された一つのシステムで管理できます。これにより、企業は業務効率を高めるだけでなく、データガバナンスも強化されます。顧客情報が管理なしに多くの場所に散らばることがなくなるためです。
Cekat.AIは、顧客との会話を、より整理され、区分され、実行可能なデータへ変える手助けをします。しかし最大の価値はデータ管理の容易さだけではありません。企業の、安全で監視できる顧客エンゲージメントシステムを構築する力にあります。顧客データが明確なシステムに保存されていれば、企業はアクセス、履歴、セグメンテーション、顧客フォローについて、より良い統制を持つことができます。
権限管理:全員にすべてのデータを閲覧させる必要はない
AIエージェントのデータセキュリティは権限管理と切り離せません。日常業務において、すべてのチーム員がすべての顧客データにアクセスできる必要はありません。カスタマーサービスの管理者は会話とチケットのステータスだけを見ればよい場合があります。営業は見込み顧客、フォロー履歴、成約の可能性を確認できる必要があります。マネージャーはパフォーマンスダッシュボードを見ればよいかもしれません。経理は請求書や支払いに関する情報だけを確認すれば十分です。マーケティングチームはキャンペーンのインサイトとセグメント化が必要ですが、機密性の高い会話の詳細を毎回確認する必要はありません。
明確な権限管理がなければ、データの不正利用リスクは高まります。広すぎるアクセスでは、各ユーザーが役割に必要な範囲でのみアクセスできる最小権限の原則を維持できません。AIエージェントの導入では、この原則が非常に重要です。ひとつのダッシュボードに大量の顧客情報が保存されるからです。
Cekat.AIは、役割分担、ユーザー権限の設定、より整った業務構造を通じて、アクセスをより管理された方法で運用できるよう設計されています。権限管理により、企業は誰が特定のデータを閲覧できるか、誰が会話を担当できるか、誰が顧客のステータスを変更できるか、誰がレポートにアクセスできるかを決定できます。このアプローチは、チームの生産性を妨げることなく、データセキュリティを維持する助けになります。
インドネシアのデータ規制への準拠:PDPAからPDP法へ
日常的な会話では、データプライバシー規制についてPDPAという語を使う人がいます。しかし、インドネシアの文脈において正しい規制用語は個人情報保護法、すなわちUU PDPです。この規制は、インドネシアで顧客の個人データを収集、保存、処理、利用する企業にとって重要な法的枠組みです。
AIエージェントを導入する企業にとって、UU PDPは単なる法的義務としてではなく、データガバナンスの最低基準として理解する必要があります。企業は、どのデータが収集されているか、何のためにデータが処理されるか、同意と処理の法的根拠がどう管理されるか、データセキュリティがどう維持されるか、データ主体としての顧客の権利をどう尊重するかを把握する必要があります。
実務上、インドネシアのデータ規制に準拠したAIエージェントの導入には、技術、プロセス、社内ポリシーの協働が必要です。技術はデータの安全確保と整理を助け、プロセスはデータが事業上の目的に従って使われることを保証し、社内ポリシーはチームが顧客情報の取り扱いに関する境界、責任、手順を理解する手助けをします。
Cekat.AIは、コンプライアンス要件に、よりしっかりと対応できる顧客エンゲージメントの構築を企業を支援します。より一元的なシステム、より管理されたアクセス、より構造化されたワークフローによって、企業は分散し、記録されていないデータ管理のリスクを減らすことができます。AIエージェントの導入を真剣に始めるインドネシアの企業にとって、コンプライアンスは延期できるものではありません。コンプライアンスは最初から実装の設計に含まれていなければなりません。
ビジネスのAIコンプライアンスは社内ガバナンスから始まる
多くの企業は、コンプライアンスとは安全なプラットフォームを選ぶことだけだと考えています。実際には、ビジネスのAIコンプライアンスは社内ガバナンスにも強く依存します。良いプラットフォームはセキュリティのインフラを提供できますが、企業はデータ利用ポリシー、ユーザーアクセス基準、機密データの取り扱い手順、定期的な評価の仕組みを定義し続けなければなりません。
例えば、企業はどの種類の顧客データをAIエージェントのシステムに入力してよいか決める必要があります。サービスの目的に必要ない、無関係な情報や過度に機密性の高い情報をチームが入力しないよう徹底することも必要です。さらに、チームメンバーの異動、管理者の入れ替わり、役割変更、従業員の退職時の手順も整える必要があります。それによって、必要なくなった顧客データへのアクセスが開いたまま残らないようにするためです。
社内ガバナンスには、プロセスの監査も含まれます。ユーザー権限が引き続き適切か、顧客データを引き続き保存することが妥当か、自動化がポリシーに沿って運用されているか、AIエージェントが企業が設定した範囲内で応答しているかを、企業は定期的に評価する必要があります。一貫した監査によって、企業はAIエージェントの利用を安全で正確、かつ業務目標に整合した状態に保てます。
安全なAIエージェントは制御可能でなければならず、放置して放任すべきではない
AIエージェントについて最も多い誤解は、AIは人間の制御なしに完全自律して動くという前提です。ビジネスへの導入において、安全なAIエージェントには実際には明確な境界、ルール、エスカレーション、監督が必要です。AIは質問への回答、顧客ニーズの分類、応答の提案、自動フォローの実行に利用できます。しかし、企業はAIが単独で回答してよい場面、確認を求める場面、会話を人のチームに引き渡す場面を判断しなければなりません。
この制御は、カスタマー体験の品質とデータセキュリティの両方を維持するために重要です。商品、営業時間、場所、サービスの状況についての一般的な質問には、AIエージェントが迅速な応答を補助できます。しかし、重大な苦情や、特定の取引データ、重要な情報の変更要求、特別なポリシーを含むニーズといった、より機密性の高いケースでは、管理者や関係部署へエスカレーションする仕組みが必要です。
Cekat.AIは、ビジネス向けのAIエージェントが速いだけでなく、適切に制御されている必要もあると理解しています。設定可能なワークフローにより、企業は自らの業務ニーズと業界ごとのリスク水準に合わせた会話フローを構築できます。AIエージェントはプロセスを速めるサポートレイヤーとして働き、データ、意思決定、顧客体験の統制は引き続き企業側が握ります。
AIエージェントの導入でデータセキュリティを無視するリスク
AIエージェントの導入でデータセキュリティを無視すると、企業に直接的な影響が及びます。最初のリスクは、顧客の信頼を失うことです。顧客は自分のデータに価値があることに少しずつ気づきつつあります。企業が顧客情報の保護に失敗すると、その影響は技術的なものだけでなく、評判にもおよびます。壊れた信頼は、通常の運用ミスを修正するよりもはるかに困難に修復されます。
2つ目のリスクは業務の中断です。顧客データが安全かつ構造化された形で保存されていない場合、チームは会話履歴の検索、情報の確認、フォローの継続に苦慮します。これによって応答時間が遅れ、サービス品質が低下し、顧客の意図が迅速に扱われないまま収益機会を失うことに至ります。
3つ目のリスクはコンプライアンスリスクです。UU PDPによってインドネシアのデータ規制がますます厳しくなる中、企業は顧客の個人データを扱う上でより慎重である必要があります。明確なデータガバナンスなしにAIエージェントを使うと、コンプライアンスの隙間が生じます。特に、企業がデータの処理方法、アクセス者、利用内容を把握していない場合、その隙間はさらに広がります。
4つ目のリスクはビジネスインサイト漏洩です。顧客データは個人データであるだけでなく、戦略的な企業資産でもあります。そこには需要、購入パターン、顧客の異議、キャンペーンの有効性、市場機会に関する情報が含まれています。このデータが安全に管理されていない場合、企業が失うのは顧客のプライバシーだけでなく、自社の競争優位性でもあります。
ビジネス向けの安全なAIエージェントプラットフォームの選び方
AIエージェントプラットフォームの選択は、機能の高さや応答の速さだけで決めてはなりません。企業はそのプラットフォームがセキュリティに真摯に取り組んでいるかどうかを評価する必要があります。安全なAIエージェントプラットフォームは、暗号化された会話の管理、構造化された顧客データの保存、権限管理の設定、管理可能なワークフローの提供、顧客エンゲージメント活動の可視化を通じて企業を支える必要があります。
企業には、プラットフォームがチーム横断の業務ニーズをサポートできることも確認する必要があります。AIエージェントは孤立した環境で動くものではありません。通常はカスタマーサービス、販売、マーケティング、CRM、自動化、レポートに接続されます。そのため、セキュリティは会話の中の一点だけでなく、全体の流れに適用されなければなりません。会話自体は安全でも、フォローのデータが表計算に散らばっていればリスクは残ります。管理者のアクセスが管理されていない整ったCRMでも、隙間は開きます。エスカレーションの境界がない高速な自動化は、品質とコンプライアンスのリスクを生み出します。
Cekat.AIは、チャット、CRM、マーケティング、AIエージェント、ワークフロー自動化を一つのシステムで管理する、AIによって強化された顧客エンゲージメントと収益のプラットフォームです。このアプローチにより、企業はデータの分断を減らし、統制を強化し、顧客応答を速め、顧客体験の最初から最後までより安全なエンゲージメントプロセスを構築できます。
Cekat.AIにおけるエンタープライズセキュリティ基準
企業がAIエージェントの導入を始めるにつれ、セキュリティの要件は大企業だけのものとは限りません。中堅企業、小売ブランド、クリニック、教育機関、金融サービス、B2B企業も顧客データを同様に管理しているため、強いセキュリティ基準を必要とします。この文脈でエンタープライズセキュリティ基準とは、プラットフォームがアクセス制御、明確なデータ構造、会話のセキュリティ、ユーザー管理、監視可能なワークフローをサポートするよう設計されていることを意味します。
Cekat.AIは、セキュリティをプラットフォームの設計思想の一部として位置づけています。顧客とのやり取りが管理なしに多くのチャネルへ散らばるのではなく、より一元的で管理可能なシステムへ流れるよう支援します。また、企業ごとにセキュリティのニーズが異なることを理解しています。業界、データ量、チームの規模、顧客タイプ、業務の複雑さによって異なります。
AIエージェントの導入を検討している企業にとって、セキュリティ基準はリスクを避けることだけではありません。セキュリティ基準は、より持続的な成長の基礎を築く手段です。顧客データが安全であれば、チームはより自信を持って業務できます。アクセスが管理されていれば、経営は運用をより鮮明に把握できます。ワークフローが文書化されていれば、企業は手動プロセスへの依存を減らせます。コンプライアンスを最初から考慮すれば、AIエージェントは単なる自動化ツールではなく、より成熟したビジネスインフラの一部になります。
顧客信頼の基盤としてのデータセキュリティ
顧客は自分のデータが舞台裏でどう管理されているかを見ていないかもしれません。しかし、その影響は感じています。企業の応答が速く、かつ依然として的確であることを感じ取ります。会話履歴が失われないことを感じ取ります。管理者が同じ情報を何度も尋ねずに状況を理解できることを感じ取ります。企業がプロフェッショナルで、一貫性があり、信頼できる姿勢で活動していることも感じ取ります。
顧客の信頼は、ブランドキャンペーンや競合価格だけで築かれるものではありません。顧客の信頼は、企業が顧客情報を責任をもって管理することからも築かれます。AIエージェントは、より速く、よりパーソナライズされた体験を提供できますが、パーソナライズは安全なデータガバナンスの上に成り立って初めて価値を持ちます。
Cekat.AIでは、顧客エンゲージメントの未来は、単にチャットに最速で返信するだけの話ではないと考えています。顧客エンゲージメントの未来は、会話、データ、自動化、コンプライアンスを、ひとつの安全で拡張可能なシステムの中で管理できる企業のことです。それを達成できる企業は、より強い優位性を持つことになります。注意を向けられるだけでなく、顧客とのやり取りが始まった後も信頼を維持できるからです。
AIエージェントのデータセキュリティに関するよくある質問
顧客データを管理する企業にとって、AIエージェントは安全に使用できますか?
企業が明確なデータセキュリティのアプローチを持つプラットフォーム、つまり会話の暗号化、構造化されたデータ保存、権限管理、管理可能なワークフローを備えている場合、AIエージェントは安全に使用できます。リスクが現れるのは、ガバナンスなしに、アクセス制限なしに、あるいは処理されているデータの内容を理解しないままAIエージェントが使われる場合です。したがって、セキュリティは最初から実装の一部でなければなりません。システムが動き始めてから考えるべきものではありません。
AIエージェントを使用する場合、顧客との会話は暗号化できますか?
顧客との会話は、送信時と保存時の両方でデータセキュリティと保護を支えるシステムを通じて管理されるのが望ましいです。暗号化は、会話データへの不正なアクセスリスクを減らす助けになります。WhatsApp、Instagram、ライブチャットなどのデジタルチャネルから会話を管理する企業にとって、会話の暗号化は顧客とのやり取りを安全に保つための重要な基礎の一つです。
AIエージェントは顧客データをどのように保存しますか?
CRMと統合されたAIエージェントは、顧客データをより一元的に、構造化された形で保存する助けになります。会話履歴、リードのステータス、タグ付け、セグメンテーション、フォローといったデータは、一つのシステム内で管理できます。表計算、個人の連絡先、監視が困難な管理者のチャットに散らばる必要はありません。構造化された保存は、企業がセキュリティを改善するだけでなく、顧客エンゲージメントの品質も高める助けになります。
AIエージェントとインドネシアのデータ規制にはどのような関係がありますか?
AIエージェントは顧客の個人データを処理するため、その利用にはインドネシアのデータ規制、特にUU PDPを考慮する必要があります。企業はデータ処理の目的、データの利用に関する法的根拠、同意の管理、データセキュリティ、データ主体の権利、そしてデータ管理者および処理者の責任を理解しなければなりません。良いAIエージェントの導入は、企業がより安全で、コンプライアンスに対応しやすいデータガバナンスを構築する手助けになるべきです。
AIエージェントのプラットフォームでは、すべてのチーム員が顧客データにアクセスできるべきですか?
すべてのチーム員がすべての顧客データにアクセスする必要はありません。企業は権限管理を適用し、各ユーザーが役割に必要な範囲でのみアクセスできるようにすべきです。管理者、販売、マネージャー、マーケティング、経理ではアクセスニーズが異なります。適切なアクセス設定により、企業はチームの作業効率を維持しながら、データの不正利用リスクを減らすことができます。
AIエージェントは人間の制御なしで運用できますか?
AIエージェントは多くのプロセスの自動化に役立てられますが、安全な導入には依然として人間の制御が必要です。企業はAIの応答に関する境界、エスカレーションの流れ、特定ケースの検証、パフォーマンスの監視を設定しなければなりません。良いAIエージェントとは、監督されずに放置されることではありません。セキュリティ、精度、サービス品質を犠牲にせず、企業の仕事を速めるために制御された運用をすることです。
データセキュリティを重視する企業にとって、Cekat.AIが重要なのはなぜですか?
Cekat.AIは、会話、CRM、マーケティング、AIエージェント、ワークフロー自動化を、より構造化された一つのプラットフォームで管理できるよう企業に支援します。このアプローチにより、企業は散らばったデータを減らし、ユーザーのアクセスを管理し、顧客体験の一貫性を維持し、セキュリティとコンプライアンスの要件に、より良く対応できるエンゲージメントプロセスを構築できます。Cekat.AIは、顧客データについての管理権限を保ちながら、企業をより速く前進させることを目的に設計されています。
速く、安全で、コンプライアンスにも対応できるAIエージェントを構築する
AIエージェントの導入は単なる技術の選択ではありません。デジタル時代に企業が顧客、データ、業務、収益をどう管理したいかという戦略的な選択です。適切なAIエージェントは、応答を速め、フォローをより一貫させ、チームの効率を高め、収益の漏れを減らすことができます。しかし、これらすべての目標は、強いデータセキュリティの基礎の上に成り立ちます。
インドネシアの企業にとって、AIエージェントのデータセキュリティは、会話の暗号化、構造化された顧客データの保存、権限管理、インドネシアのデータ規制への準拠、明確なワークフロー統制をカバーする必要があります。その基礎がなければ、AIエージェントは速いが安全性が不十分なツールになるリスクがあります。適切な基礎があれば、AIエージェントは顧客エンゲージメントのインフラとなり、企業がより効率的に、より信頼性高く、現代的なコンプライアンス要件へ備える形で成長するための基盤になります。
Cekat.AIは、より安全で、より測定可能で、かつインドネシアの企業のニーズに適したアプローチでAIエージェントを導入できるよう企業を支援します。Cekat.AIのセキュリティ基準について学び、より長期的な成長のために準備された一つのプラットフォームの中で、顧客エンゲージメント、自動化、顧客データを管理する方法をご覧ください。
コメントを残す