يقوم فريق التسويق في شركة تجزئة بتصدير 50,000 سجل من سجلات العملاء من CRM إلى جدول بيانات لتنفيذ حملة عبر البريد الإلكتروني. تتم مشاركة هذا الجدول عبر البريد الإلكتروني مع وكالة شريكة. تستخدم الوكالة الجدول للتحليل ثم تخزّنه في حساب Google Drive شخصي. وبعد ستة أشهر، يتسرب أحد هذه الملفات عبر حساب Google Drive غير محمي بـ 2FA.
هذا السيناريو ليس افتراضيًا. إنه النمط الأكثر شيوعًا لتسريبات بيانات العملاء في الشركات في مختلف أنحاء جنوب شرق آسيا، وتحت قوانين خصوصية البيانات مثل UU PDP في إندونيسيا وPDPA في سنغافورة وGDPR في الاتحاد الأوروبي، قد يؤدي إلى جزاءات إدارية كبيرة على الشركة المسؤولة عن تلك البيانات.
يقلّل الـ CRM المناسب هذا المخاطر على مستوى البنية: لا تحتاج بيانات العملاء إلى مغادرة نظام محكوم، ويُدقّق في الوصول، ويمكن أتمتة عمليات مثل إدارة الموافقة والاحتفاظ بالبيانات وحذفها وفق الالتزامات التنظيمية.
يغطي هذا الدليل أهم التزامات خصوصية البيانات ذات الصلة بعمليات CRM، وميزات CRM التي تدعم الامتثال، والأخطاء الشائعة التي تُبقي الشركات معرّضة للخطر، وكيف تختار CRM جاهزًا للامتثال من الأساس.
المزايا الرئيسية
- تقليل مخاطر الجزاءات التنظيمية: تفرض قوانين خصوصية البيانات جزاءات إدارية تصل إلى نسبة من الإيرادات السنوية عند المخالفات الجسيمة. ويقلّل الـ CRM المتوافق سطح الخطر بصورة مباشرة.
- بناء ثقة العملاء: يزداد العملاء يقظةً تجاه بياناتهم الشخصية. وتصبح القدرة على إثبات الامتثال عامل تمييز تنافسي في B2B وB2C.
- سجل تدقيق جاهز للجهات التنظيمية: إذا وقع حادث أو تدقيق، يوفّر CRM منظم سجلًا كاملًا لمن اطّلع على أي بيانات ومتى، وهو أمر مستحيل مع جداول البيانات.
- عمليات أكثر كفاءة: توفّر عمليات الموافقة والاحتفاظ بالبيانات وحقوق أصحاب البيانات الآلية وقتًا لفريقَي القانون والعمليات مقارنةً بالمعالجة اليدوية.
أهم التزامات خصوصية البيانات لعمليات CRM
تتشارك لوائح خصوصية البيانات عالميًا عددًا من الالتزامات التي تؤثر مباشرة في طريقة تخزين الشركات بيانات العملاء ومعالجتها داخل CRM.
إدارة الموافقة. يجب أن تتوفر لدى الشركات إثبات بموافقة العميل قبل معالجة بياناته الشخصية لأغراض محددة. ويجب أن تكون الموافقة محددة ومستنيرة وقابلة للسحب في أي وقت. ويخزّن الـ CRM الداعم لذلك طابع وقت الموافقة والقناة التي مُنحت فيها الموافقة وسجل التغييرات.
تحديد الغرض. لا يمكن استخدام البيانات المجموعة للغرض أ في الغرض ب دون موافقة جديدة. ويجب أن يكون الـ CRM قادرًا على فصل البيانات حسب الغرض لمنع الاستخدام المتبادل غير المصرح به.
حقوق أصحاب البيانات. يملك العملاء الحق في طلب الاطلاع على بياناتهم، وتصحيحها إن كانت خاطئة، وحذفها (الحق في النسيان)، ونقلها إلى أنظمة أخرى. ويجب أن يتوفر في CRM وسيلة تشغيلية لتلبية هذه الطلبات خلال مدة معقولة.
حصر الاحتفاظ بالبيانات. لا يجوز تخزين البيانات الشخصية مدة أطول من الضرورية لغرض المعالجة. ويجب أن يدعم CRM سياسات احتفاظ مؤتمتة: تُحذف البيانات التي تجاوزت مدة الاحتفاظ أو تُخفى هويتها دون تدخل يدوي.
الإخطار عن تسريب البيانات. عند حدوث تسريب للبيانات، يجب على الشركة إخطار الجهات المختصة والعملاء المتأثرين خلال مدة محددة. ويتيح CRM ذو سجلات التدقيق الجيدة تحقيقًا سريعًا: أي البيانات التي تسربت، ومن اطّلع عليها قبل الحادث، ومتى وقع.
ميزات CRM التي تدعم الامتثال
أربع فئات من الميزات تميّز بين أنظمة CRM الجاهزة للامتثال وتلك التي ليست كذلك.
تتبّع الموافقة المدمج. لدى كل جهة اتصال في CRM حقول تخزّن حالة الموافقة لكل غرض (تسويق، خدمة، تحليلات، إلخ)، وتاريخ الموافقة، والقناة، وسجل التغييرات. وبدون ذلك يستحيل إثبات الأساس القانوني لمعالجة البيانات عندما يطلب ذلك المنظمون.
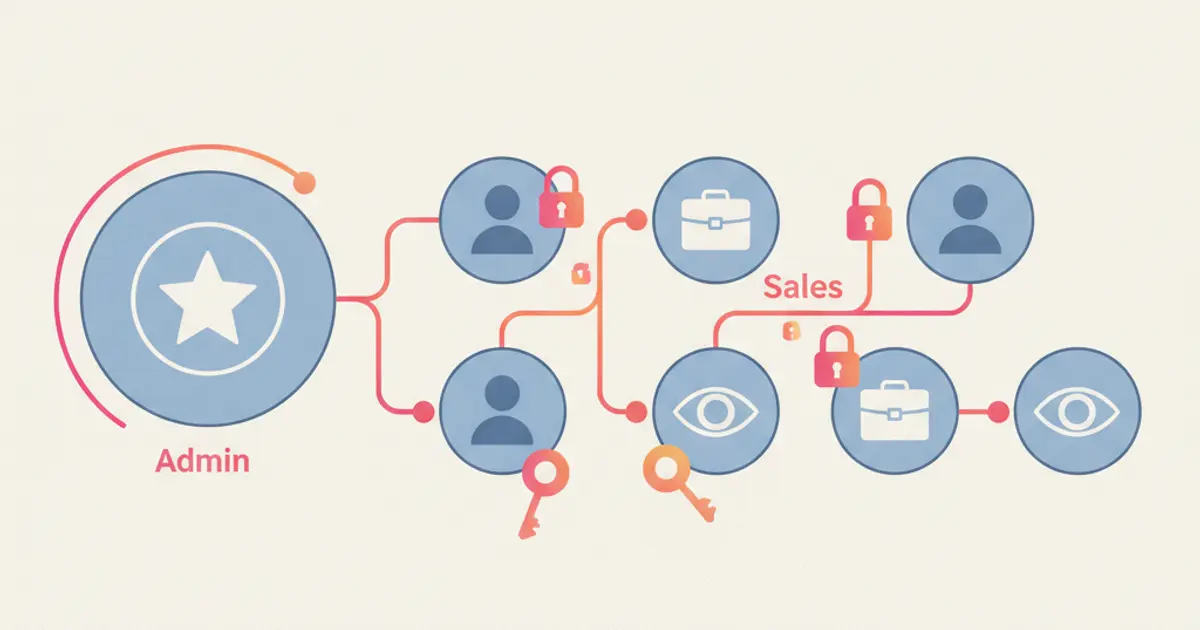
التحكم في الوصول حسب الدور (RBAC). لا يحتاج كل فريق إلى الوصول إلى كل البيانات. لا يحتاج فريق التسويق إلى رؤية أرقام الهوية؛ ولا يحتاج فريق المالية إلى رؤية سجل محادثات خدمة العملاء. ويحدّ RBAC الدقيق من الوصول حسب الوظيفة ويقلّل سطح خطر التسريب.
سجلات تدقيق شاملة. يجب تسجيل كل وصول أو تصدير أو تعديل أو حذف للبيانات مع المستخدم وطابع الوقت والسياق. وهذا السجل هو الدليل الأساسي عند وجود تدقيق أو تحقيق في حادث.
إقامة البيانات وتشفيرها. الأفضل أن تُخزَّن بيانات العملاء على خوادم في ولاية اختصاص العميل أو في ولاية ذات معايير حماية مماثلة. وتشفير البيانات المخزّنة والمنقولة هو الحد الأساسي وليس خيارًا اختياريًا.
لمقارنة ملموسة بين أنظمة CRM المتاحة بمستويات مختلفة من الجاهزية للامتثال، راجع تطبيق CRM من Cekat.
أخطاء شائعة تُبقي الشركات معرّضة للخطر
بيانات العملاء موزّعة على جداول بيانات وأدوات منفصلة. هذا هو النمط الأخطر. فالبيانات التي تخرج من CRM وتذهب إلى جداول البيانات أو حساب Google Drive الشخصي أو خدمات SaaS غير المحكومة تنشئ بيانات ظل لا يمكن تدقيقها ولا حذفها بناءً على طلب العميل ولا تحميها ضوابط الوصول في CRM.
موافقة غير محددة أو غير مسجّلة. تستخدم كثير من الشركات موافقة شاملة واحدة (“أوافق على الشروط والأحكام”) لكل الأغراض. وهذا لا يستوفي المعايير التي تشترط موافقة محددة لكل غرض معالجة.
غياب سياسة الاحتفاظ. ما زالت بيانات عملاء قديمة بعمر 5 سنوات مخزّنة دون سبب تجاري واضح. وكل بيانات قديمة مخزّنة دون غرض تمثل مخاطر امتثال غير ضرورية.
تصدير بلا رقابة. ميزة “تصدير إلى CSV” المتاحة لكل المستخدمين في CRM، من دون سجل ولا موافقة، هي ثغرة الامتثال الأكثر استغلالًا، سواء عن قصد أو بغير قصد.
تكامل بلا اتفاقية معالجة بيانات. يربط CRM مع أدوات الطرف الثالث (التسويق بالبريد، التحليلات، Chatbot) دون التأكد من أن لدى المورّد معايير لحماية البيانات مماثلة، ما يُبقي شركتك مسؤولة إذا وقع تسريب لدى المورّد.
كيف تختار CRM جاهزًا للامتثال
أربعة أسئلة يجب أن يُجيب عنها مورّد CRM قبل أن تلتزم الشركة.
“أين تُخزَّن بيانات عملائي؟” يجب أن يعطي المورّد إجابة محددة: اسم مركز البيانات وولاية الاختصاص والآلية المتبعة إذا كانت البيانات ستجتاز الحدود. فعبارة “سحابة عالمية” أو “AWS” بلا تفاصيل غير كافية.
“كيف أتلقى طلب حذف البيانات من عميل؟” يجب أن يُظهر المورّد سير عمل ملموسًا: من نموذج طلب العميل، إلى التحقق من الهوية، إلى تنفيذ الحذف في جميع الأنظمة المتصلة (بما في ذلك النسخ الاحتياطية)، وصولًا إلى تأكيد العميل.
“ما ميزات سجل التدقيق المتاحة؟” يجب أن يُظهر المورّد سجلات حقيقية: من اطّلع على ماذا ومتى ومن أي عنوان IP. ولا يجوز أن يحذف المستخدمون العاديون هذه السجلات، ويجب أن يكون تصديرها ممكنًا للتحقيق.
“هل تتوفر اتفاقية معالجة البيانات (DPA) للتوقيع؟” اتفاقية معالجة البيانات وثيقة قانونية تنظّم مسؤولية المورّد بصفته معالجًا للبيانات. ويقدّم المورّدون الجادّون في الامتثال اتفاقية نموذجية، بينما يتجنّب غير الجادّين السؤال.
لفهم دور BSP المعتمد من Meta في الحفاظ على امتثال البيانات عبر قنوات WhatsApp، راجع ما هو BSP لـ WhatsApp؟.
دور Cekat كـ CRM جاهز للامتثال
صُممت Cekat خصيصًا للسياق التشغيلي للشركات في جنوب شرق آسيا، مع تخزين بيانات العملاء على بنية تحتية تفي بالمعايير الإقليمية لحماية البيانات. ويتوفر تتبّع الموافقة وRBAC وسجلات التدقيق والاحتفاظ المؤتمت كميزات افتراضية، لا كإضافات مدفوعة.
وبالنسبة إلى التكاملات التي تدخل ضمن عمليات الشركة (مثل المحاسبة أو التجارة الإلكترونية)، توفر Cekat واجهة API مفتوحة مع آليات وصول قائمة على النطاق تحدّ مما يمكن لكل تكامل من طرف ثالث الوصول إليه.
ولعرض تفاصيل تدفقات التكامل التي تحافظ على الامتثال، راجع كيف تدمج CRM مع الأنظمة الأخرى عبر Open API.
كيف تبدأ رحلة الامتثال
قبل تبديل أنظمة CRM أو إضافة ميزات، ابدأ بتدقيق بسيط: ارسم خريطة لكل مكان توجد فيه بيانات العملاء اليوم. كم جدول بيانات لديك؟ كم أداة SaaS تملك وصولًا؟ كم ملفًا في حساب Google Drive الخاص بالفريق؟
الرقم الذي يظهر في هذا التدقيق يكون عادة أكبر بكثير من التقديرات الأولية. وكل مكان توجد فيه البيانات خارج CRM يمثل مخاطر امتثال. والأولوية الأولى هي التوحيد: إعادة البيانات الموزّعة إلى CRM الأساسي وحذف النسخ المتفرقة.
ثم قيّم CRM الحالي في ضوء الأسئلة الأربعة أعلاه. وإذا لم يستطع CRM الإجابة عنها، فهذه إشارة إلى التفكير في الترحيل إلى CRM جاهز للامتثال قبل وقوع حادث، لا بعده.
احمِ بيانات عملائك قبل وقوع حادث
كل شهر بلا توحيد بيانات العملاء في CRM جاهز للامتثال هو شهر يحمل فيه عملك سطح مخاطر غير ضروري. فاللوائح العالمية لخصوصية البيانات تشدّد الرقابة، والشركات التي تستعد مبكرًا توفر أكثر في تكاليف المعالجة.
وإذا أردت نقل بيانات العملاء الموزّعة إلى نظام واحد مع تتبّع الموافقة وسجلات التدقيق والاحتفاظ المؤتمت، فإن إدارة بيانات العملاء من Cekat توفر أساس CRM مصممًا خصيصًا لاحتياجات الامتثال للشركات في جنوب شرق آسيا.
ابدأ تجربة مجانية لترى لوحة الامتثال وسجلات التدقيق مباشرةً.
أو تحدث مع فريقنا للحصول على تدقيق للامتثال في CRM الحالي وخارطة طريق نحو نظام أكثر استعدادًا للامتثال التنظيمي.
اترك تعليقاً