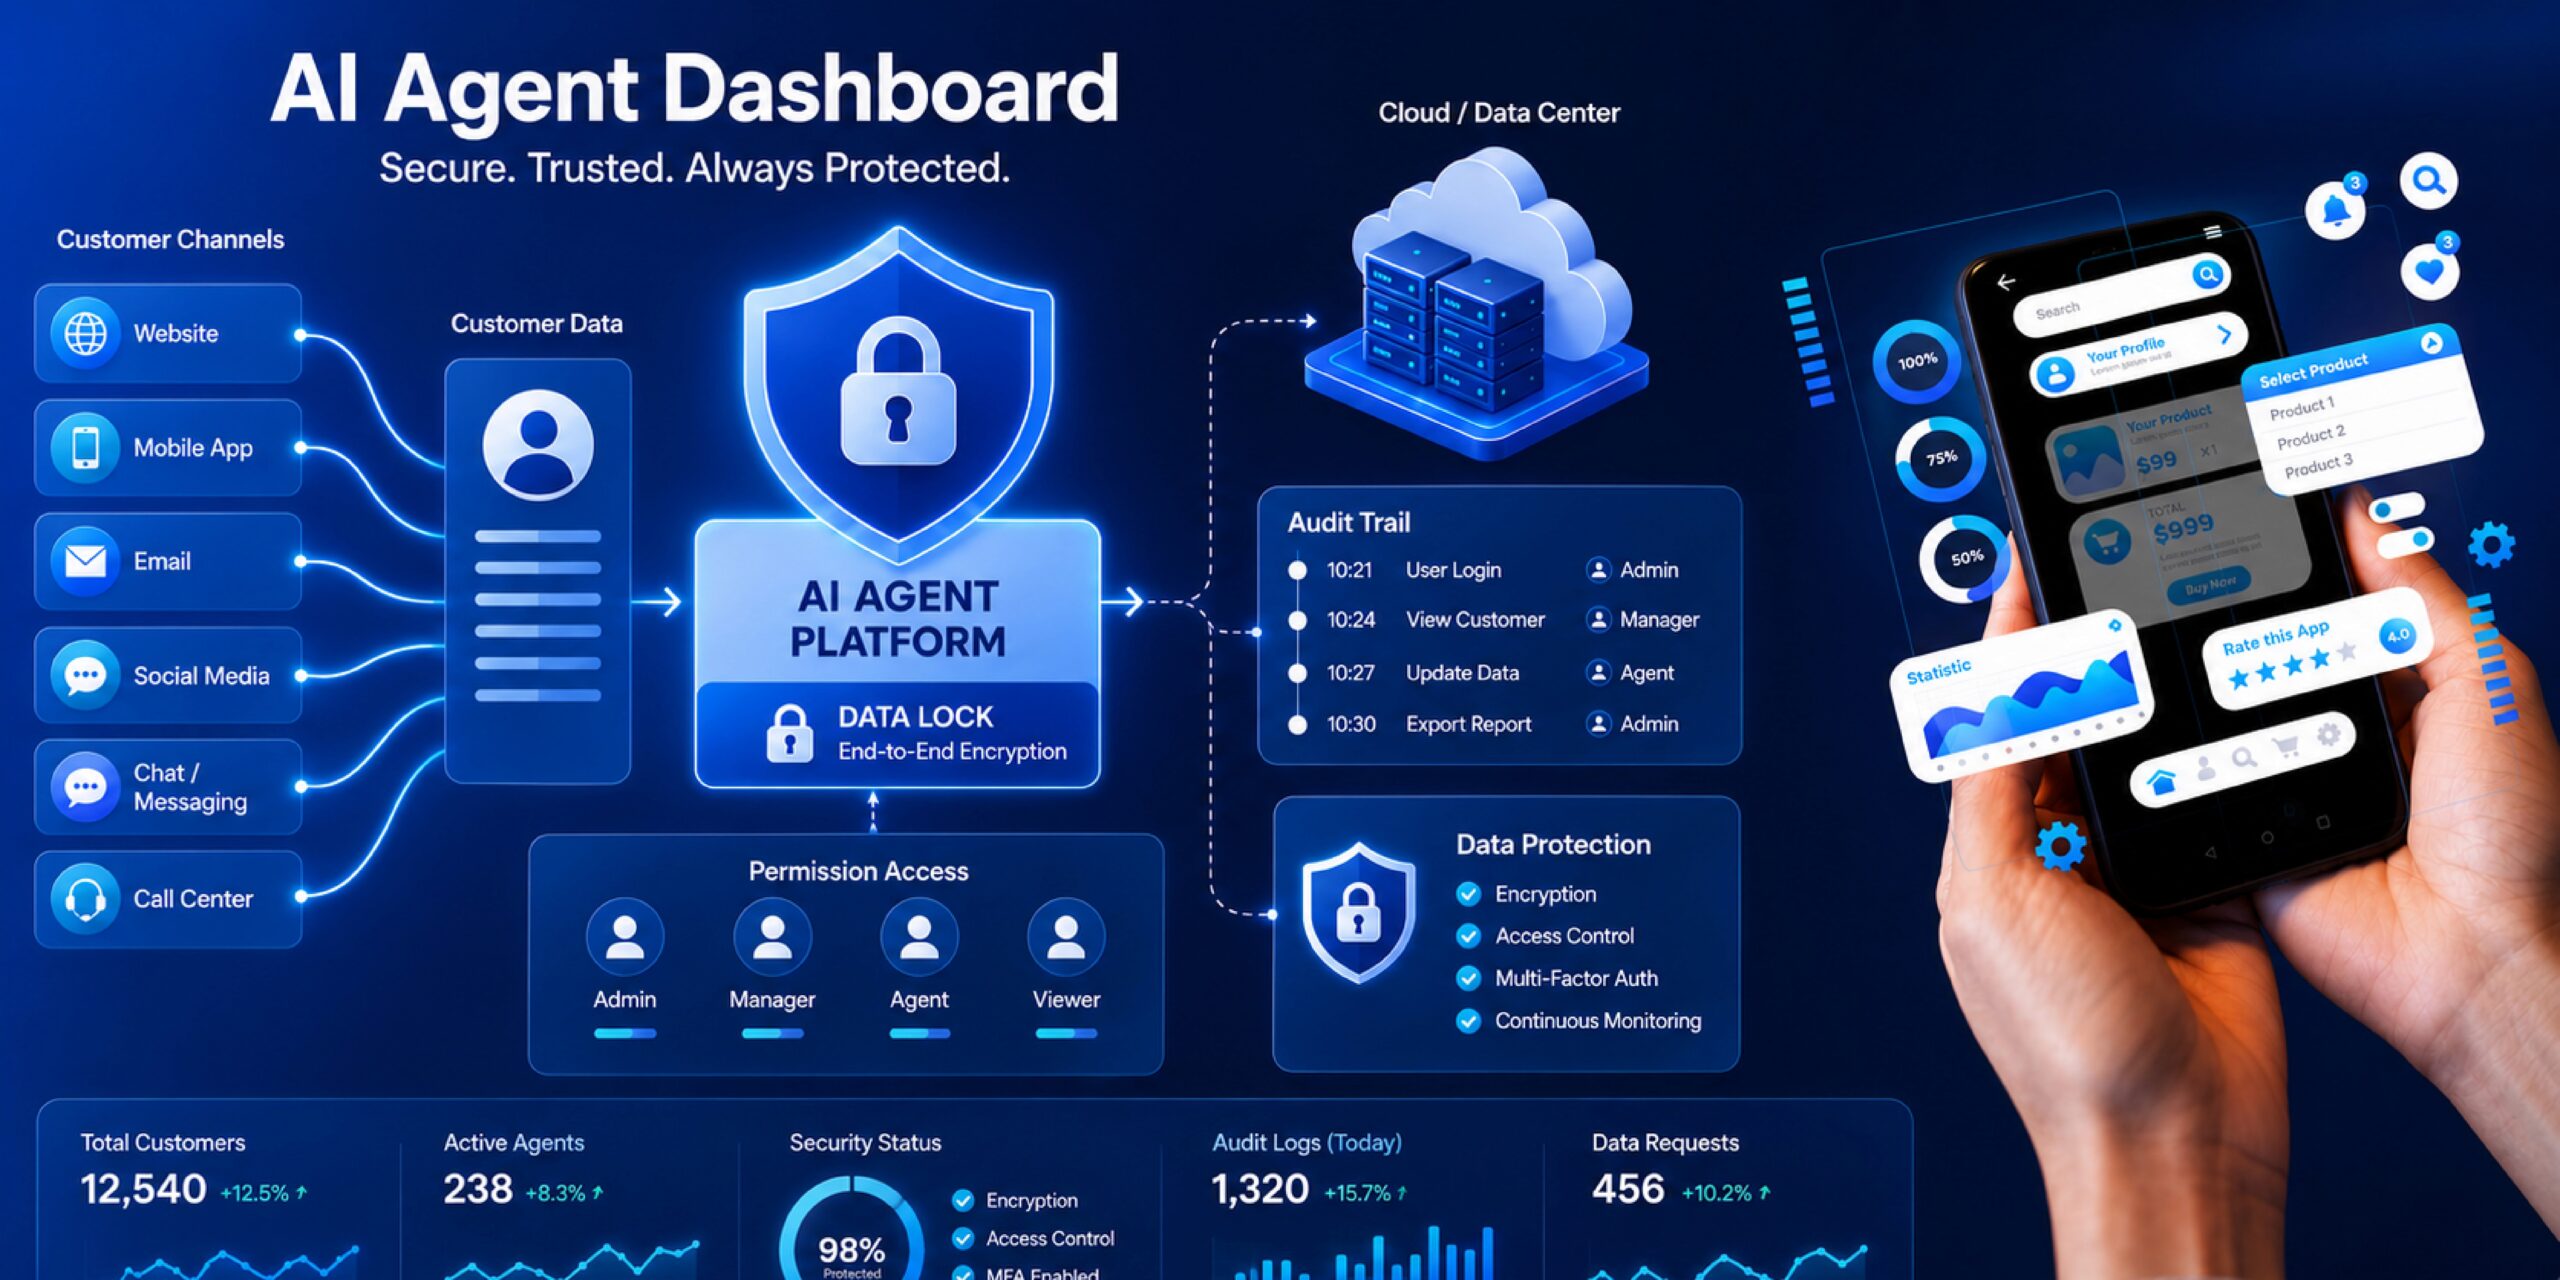
La implementación de agentes de IA se convierte cada vez más en una necesidad para las empresas indonesias que quieren responder más rápido a los clientes, automatizar conversaciones, acelerar el seguimiento y evitar que las oportunidades de ingresos se pierdan en procesos que siguen siendo manuales. Sin embargo, detrás de ese potencial de eficiencia hay una gran pregunta que surge de forma natural para muchos propietarios de negocio, equipos de TI, gerentes de operaciones y equipos de cumplimiento: ¿qué tan seguros están los datos de los clientes cuando los gestiona un agente de IA?
Esta pregunta importa porque un agente de IA no solo responde chats. En la práctica empresarial, un agente de IA puede leer el contexto de una conversación, reconocer las necesidades del cliente, registrar la intención, ayudar con la segmentación, ejecutar seguimientos, conectar datos con un CRM e incluso apoyar el proceso de transacción. Eso significa que un agente de IA puede entrar en contacto con datos muy sensibles para el negocio, desde nombres de clientes, números de teléfono, historial de conversaciones, preferencias de producto, necesidades de servicio, quejas, estado de prospectos, hasta información de transacciones.
Por qué la seguridad de los datos de los agentes de IA es un tema importante para las empresas indonesias
Muchas empresas empiezan a usar un agente de IA porque quieren reducir la carga de los administradores, acelerar el tiempo de respuesta y asegurar de que cada consulta de un cliente se atienda de forma consistente. En negocios con alto volumen de chats, especialmente en retail, salud, servicios financieros, educación, hotelería, bienes raíces, automoción y servicios B2B, las conversaciones con clientes son una fuente de datos extremadamente valiosa. A partir de esas conversaciones, una empresa puede entender las necesidades del mercado, leer la intención de compra, identificar las objeciones de los clientes y encontrar oportunidades de ingresos que antes no eran visibles.
Sin embargo, cuanto mayor es el papel de un agente de IA en la relación con el cliente, mayor es la responsabilidad del negocio para proteger la privacidad del cliente. El riesgo de seguridad no proviene solo de la tecnología de IA en sí, sino también de cómo una empresa gestiona los accesos, almacena los datos, conecta los canales y controla quién puede ver la información de los clientes. Muchas filtraciones o fugas de datos no ocurren porque el sistema de IA sea débil, sino porque los flujos de trabajo internos están desordenados, el acceso de los administradores es demasiado amplio, los datos de clientes están dispersos en demasiados dispositivos, o conversaciones importantes todavía se gestionan a través de cuentas personales sin controles adecuados.
Por eso, la implementación de agentes de IA para empresas debe partir de una pregunta más estratégica: no solo «¿qué puede responder la IA?», sino también «¿qué datos se están procesando, quién puede acceder a ellos, cómo se almacenan los datos, cómo se protegen los datos y cómo se asegura el negocio de que el proceso cumple con las regulaciones de datos indonesias?».
¿Qué datos procesa un agente de IA?
En el contexto de un negocio, un agente de IA normalmente procesa varios tipos de datos derivados de las interacciones con clientes. Estos datos pueden incluir datos de identidad como nombre, número de WhatsApp, correo electrónico o cuenta de redes sociales; datos de conversación como preguntas del cliente, quejas, necesidades de producto, preferencias de servicio e historial de seguimiento; y datos operativos como estado del lead, categoría del cliente, asignación de administrador, historial de transacciones y desempeño de campañas.
Todos estos datos tienen un alto valor para el negocio. Para un equipo de marketing, los datos de conversación ayudan a entender qué campañas generan prospectos de calidad. Para un equipo de ventas, los datos de intención del cliente aceleran el seguimiento y el cierre. Para un equipo de atención al cliente, el historial de conversaciones permite entregar una respuesta más personal y consistente. Para la dirección, los datos de interacción con clientes permiten ver la calidad operativa y el potencial de ingresos de forma más medible.
Sin embargo, como estos datos pueden relacionarse con la identidad y el comportamiento de un cliente, la empresa debe tratarlos como un activo que hay que proteger. El principio básico es que los datos no deberían recolectarse de forma excesiva, ni ser accedidos por partes no autorizadas, ni almacenarse sin un propósito claro, ni usarse fuera del contexto que la empresa ha definido. Un agente de IA seguro necesita sostener los principios de minimización de datos, limitación de finalidad, acceso controlado y trazabilidad en cada proceso.
Cifrado de conversaciones: la base inicial de la seguridad de datos de los agentes de IA
Uno de los aspectos más importantes de la seguridad de datos de un agente de IA es el cifrado de las conversaciones. En la relación con clientes, las conversaciones suelen contener información que no debería exponerse sin cuidado, como quejas personales, necesidades de compra, preguntas sobre precios, datos de contacto, preferencias de servicio y otra información sensible según el sector.
El cifrado sirve para proteger los datos tanto cuando se transmiten como cuando se almacenan. Con un enfoque de seguridad adecuado, los datos de conversación no quedan expuestos sin protección: se procesan a través de un sistema diseñado para reducir el riesgo de acceso no autorizado. Para las empresas que dependen de WhatsApp, Instagram, live chat y otros canales digitales, el cifrado es una parte importante de la arquitectura de seguridad, porque los clientes se mueven de un punto de contacto a otro mientras el negocio necesita mantener la consistencia y la seguridad de los datos en cada punto de interacción.
En Cekat.AI, la seguridad de las conversaciones con clientes forma parte del diseño de la plataforma. Entendemos que cada chat no es solo un mensaje entrante: es parte de una relación con el cliente que debe protegerse. Por eso las empresas necesitan un sistema que no solo unifique las conversaciones de varios canales, sino que también ayude a garantizar que los datos de conversación se gestionen en un entorno más seguro, más estructurado y más controlado.
El almacenamiento de datos de clientes debe ser claro, controlado y estructurado
Además del cifrado, otro aspecto importante es el almacenamiento de datos de clientes. Muchas empresas siguen guardando los datos de clientes de forma dispersa en muchos lugares: hojas de cálculo, chats con administradores, contactos personales, notas manuales, grupos internos y archivos que circulan entre equipos. A primera vista, este enfoque parece práctico, pero en el largo plazo en realidad aumenta el riesgo de seguridad y reduce la calidad operativa.
Cuando los datos de clientes están dispersos, le cuesta a la empresa saber qué versión de los datos es la más válida, quién contactó por última vez al cliente, qué estado de seguimiento está en curso y quién ha accedido alguna vez a esa información. Desde el punto de vista de la seguridad, esta fragmentación debilita el control. Desde el punto de vista del negocio, esta fragmentación vuelve poco claro el recorrido del cliente.
Un agente de IA integrado con un CRM ayuda a la empresa a gestionar los datos de clientes de forma más centralizada. El historial de conversaciones, el estado de los prospectos, el etiquetado, la segmentación y la actividad de seguimiento pueden gestionarse en un único sistema más estructurado. Así, la empresa no solo mejora la eficiencia operativa, sino que también refuerza la gobernanza de datos, porque la información de clientes ya no está dispersa en muchos lugares sin control.
Cekat.AI ayuda a las empresas a convertir las conversaciones con clientes en datos más organizados, segmentados y accionables. Pero el mayor valor no está solo en la facilidad de gestionar los datos, sino en la capacidad del negocio para construir un sistema de relación con clientes más seguro y que se pueda supervisar. Cuando los datos de clientes se almacenan en un sistema claro, la empresa tiene mejor control sobre los accesos, el historial, la segmentación y el seguimiento.
Gestión de permisos: no todo el mundo necesita ver todos los datos
La seguridad de los datos de los agentes de IA no puede separarse de la gestión de permisos. En la operación diaria, no todos los integrantes del equipo necesitan acceder a todos los datos de los clientes. Un administrador de atención al cliente puede necesitar ver solo las conversaciones y el estado de los tickets. Ventas puede necesitar ver los prospectos, el historial de seguimiento y el potencial de cada oportunidad. Un gerente puede necesitar ver un panel de desempeño. Finanzas puede necesitar solo información relacionada con facturas o pagos. Un equipo de marketing puede necesitar información de campañas y segmentación, pero no siempre necesita ver el detalle completo de conversaciones sensibles.
Sin una gestión de permisos clara, el riesgo de uso indebido de datos aumenta. Un acceso demasiado amplio dificulta que la empresa mantenga el principio de mínimo privilegio, según el cual cada usuario solo obtiene el acceso que corresponde a las necesidades de su rol. En una implementación de agentes de IA, este principio importa mucho, porque el sistema puede almacenar mucha información de clientes en un solo panel.
Cekat.AI está diseñado para ayudar a las empresas a gestionar los accesos de forma más controlada mediante la división de roles, la configuración de permisos de usuario y una estructura de trabajo más ordenada. Con la gestión de permisos, la empresa puede determinar quién tiene permiso para ver ciertos datos, quién puede gestionar conversaciones, quién puede cambiar el estado de un cliente y quién puede acceder a los informes. Este enfoque ayuda a mantener la seguridad de los datos sin frenar la productividad del equipo.
Cumplimiento de las regulaciones de datos indonesias: de PDPA a la Ley PDP
En conversaciones cotidianas, algunas personas pueden usar el término PDPA al hablar de regulación de privacidad de datos. Sin embargo, en el contexto indonesio, el término regulatorio correcto es la Ley de Protección de Datos Personales, o UU PDP. Esta regulación es un marco legal importante para las empresas que recolectan, almacenan, procesan y usan datos personales de clientes en Indonesia.
Para una empresa que implementa un agente de IA, la UU PDP debe entenderse no solo como una obligación legal, sino como un estándar mínimo de gobernanza de datos. La empresa necesita saber qué datos se recolectan, con qué fin se procesan, cómo se gestionan el consentimiento y la base legal del procesamiento, cómo se mantiene la seguridad de los datos y cómo se respetan los derechos de los clientes como sujetos de datos.
En la práctica, una implementación de agentes de IA que cumple con las regulaciones de datos indonesias exige la colaboración entre tecnología, proceso y política interna. La tecnología ayuda a asegurar y organizar los datos. El proceso ayuda a garantizar que los datos se usen según las necesidades del negocio. La política interna ayuda al equipo a comprender los límites, las responsabilidades y los procedimientos para tratar la información de los clientes.
Cekat.AI apoya a las empresas para construir una relación con clientes mejor preparada frente a las necesidades de cumplimiento. Con un sistema más centralizado, accesos más controlados y un flujo de trabajo más estructurado, la empresa puede reducir el riesgo de una gestión de datos dispersa y sin documentar. Para las empresas indonesias que empiezan a tomarse en serio el uso de agentes de IA, el cumplimiento ya no es algo que se pueda posponer. El cumplimiento debe formar parte del diseño de la implementación desde el principio.
El cumplimiento de IA en la empresa empieza por la gobernanza interna
Muchas empresas asumen que el cumplimiento se trata solo de elegir una plataforma segura. En realidad, el cumplimiento de IA en la empresa también depende en gran medida de la gobernanza interna. Una buena plataforma puede proporcionar la infraestructura de seguridad, pero la empresa sigue necesitando definir la política de uso de datos, los estándares de acceso de usuarios, los procedimientos de manejo de datos sensibles y mecanismos de evaluación periódica.
Por ejemplo, la empresa necesita determinar qué tipos de datos de clientes se pueden introducir en el sistema de agentes de IA. También necesita asegurarse de que el equipo no introduzca información irrelevante o demasiado sensible cuando no es necesaria para el propósito del servicio. Además, necesita crear procedimientos para los casos de cambios en el equipo, rotación de administradores, cambios de rol o salida de un empleado, de modo que el acceso a los datos de clientes no permanezca abierto cuando ya no se necesita.
La gobernanza interna también incluye auditorías de procesos. La empresa necesita evaluar periódicamente si los accesos de los usuarios siguen siendo apropiados, si los datos de clientes siguen siendo relevantes para conservar, si la automatización se ejecuta según la política y si el agente de IA está dando respuestas dentro de los límites que la empresa ha fijado. Con auditorías consistentes, la empresa puede mantener el uso de agentes de IA seguro, preciso y alineado con los objetivos operativos.
Un agente de IA seguro debe ser controlable, no dejarse funcionar solo
Uno de los mayores mitos sobre los agentes de IA es suponer que la IA funciona por sí sola sin necesidad de control humano. En una implementación empresarial, un agente de IA seguro en realidad necesita límites claros, reglas, escalamiento y supervisión. La IA puede ayudar a responder preguntas, clasificar las necesidades de los clientes, sugerir respuestas o ejecutar seguimientos automáticos. Sin embargo, la empresa sigue necesitando determinar cuándo la IA puede responder por sí sola, cuándo debe pedir confirmación y cuándo debe entregar la conversación a un equipo humano.
Este control es importante para mantener tanto la calidad de la experiencia del cliente como la seguridad de los datos. Por ejemplo, para preguntas generales sobre un producto, horarios de atención, ubicación o estado del servicio, un agente de IA puede ayudar a dar una respuesta rápida. Pero en casos más sensibles, como quejas graves, ciertos datos de transacción, solicitudes de cambio de información importante o necesidades que involucran políticas especiales, el sistema necesita un mecanismo de escalamiento hacia un administrador o el equipo correspondiente.
Cekat.AI entiende que un agente de IA para empresas no debe ser solo rápido: también debe estar bien dirigido. Con un flujo de trabajo configurable, la empresa puede construir un flujo de conversación que se ajuste a sus necesidades operativas y al nivel de riesgo de cada sector. El agente de IA funciona como una capa de soporte que acelera el proceso, mientras la empresa mantiene el control sobre los datos, las decisiones y el recorrido del cliente.
El riesgo de ignorar la seguridad de los datos en la implementación de agentes de IA
Ignorar la seguridad de los datos en la implementación de agentes de IA puede afectar directamente al negocio. El primer riesgo es perder la confianza del cliente. Los clientes son cada vez más conscientes de que sus datos tienen valor. Cuando una empresa no protege la información de sus clientes, el impacto no es solo técnico: también es reputacional. Una confianza rota es más difícil de recuperar que corregir un error operativo común.
El segundo riesgo es la disrupción operativa. Si los datos de los clientes no se almacenan de forma segura y estructurada, al equipo le costará encontrar el historial de conversaciones, verificar información o continuar el seguimiento. Esto puede ralentizar el tiempo de respuesta, bajar la calidad del servicio y hacer que se pierdan oportunidades de ingresos porque la intención del cliente no se atiende a tiempo.
El tercer riesgo es el riesgo de cumplimiento. A medida que las regulaciones de datos indonesias se fortalecen con la UU PDP, las empresas deben ser más cuidadosas al gestionar los datos personales de los clientes. Usar un agente de IA sin una gobernanza de datos clara puede generar vacíos de cumplimiento, especialmente si la empresa no sabe cómo se procesan los datos, quién accede a ellos ni cómo se utilizan.
El cuarto riesgo es la fuga de conocimiento empresarial. Los datos de clientes no son solo datos personales: son también un activo estratégico de la empresa. Dentro están información sobre la demanda, los patrones de compra, las objeciones de los clientes, la eficacia de las campañas y las oportunidades de mercado. Si estos datos no se gestionan de forma segura, la empresa pone en riesgo no solo la privacidad de sus clientes, sino también su propia ventaja competitiva.
Cómo elegir una plataforma segura de agentes de IA para empresas
Elegir una plataforma de agentes de IA no puede basarse solo en qué tan sofisticadas son sus funciones ni en qué tan rápido responde. Una empresa necesita evaluar si esa plataforma tiene un enfoque serio en materia de seguridad. Una plataforma segura de agentes de IA debe poder ayudar a la empresa a gestionar conversaciones con cifrado, almacenar los datos de clientes de forma estructurada, configurar la gestión de permisos, admitir un flujo de trabajo controlable y ofrecer visibilidad sobre la actividad de interacción con clientes.
Una empresa también necesita asegurarse de que la plataforma pueda cubrir las necesidades operativas de todos los equipos. Un agente de IA no funciona en el vacío. Normalmente está conectado a atención al cliente, ventas, marketing, CRM, automatización e informes. Por eso la seguridad debe aplicarse a lo largo de todo el flujo, no solo en un punto de la conversación. Una conversación segura cuyos datos de seguimiento están dispersos en una hoja de cálculo sigue generando riesgo. Un CRM ordenado con accesos de administrador sin control sigue dejando un hueco. Una automatización rápida sin límites de escalamiento puede crear riesgos de calidad y cumplimiento.
Cekat.AI es una plataforma de relación con clientes y generación de ingresos impulsada por IA que ayuda a las empresas a gestionar chat, CRM, marketing, agentes de IA y automatización de flujos de trabajo en un solo sistema. Con este enfoque, la empresa puede reducir la fragmentación de los datos, mejorar el control, acelerar la respuesta al cliente y construir un proceso de interacción más seguro de principio a fin del recorrido del cliente.
Estándares de seguridad empresarial en la implementación de Cekat.AI
Cuando las empresas empiezan a adoptar un agente de IA, las necesidades de seguridad no son relevantes solo para las grandes compañías. Las empresas medianas, las marcas de retail, las clínicas, las instituciones educativas, los servicios financieros y las empresas B2B también necesitan estándares de seguridad sólidos, porque gestionan datos de clientes con la misma intensidad. En este contexto, los estándares de seguridad empresarial significan que la plataforma debe diseñarse para admitir control de accesos, estructura de datos clara, seguridad de las conversaciones, gestión de usuarios y un flujo de trabajo que se pueda supervisar.
Cekat.AI sitúa la seguridad como parte de cómo funciona la plataforma. Ayudamos a las empresas a garantizar que las interacciones con clientes ya no estén dispersas en muchos canales sin control, sino que fluyan hacia un sistema más centralizado y manejable. También entendemos que cada empresa tiene necesidades de seguridad diferentes, según su sector, volumen de datos, tamaño del equipo, tipo de cliente y complejidad operativa.
Para las empresas que consideran implementar un agente de IA, los estándares de seguridad no se trata solo de evitar riesgos. Los estándares de seguridad son una forma de construir una base de crecimiento más sostenible. Cuando los datos de los clientes están protegidos, el equipo puede trabajar con más confianza. Cuando los accesos están controlados, la dirección ve las operaciones con mayor claridad. Cuando los flujos de trabajo están documentados, la empresa reduce su dependencia de procesos manuales. Cuando el cumplimiento se considera desde el inicio, el agente de IA deja de ser solo una herramienta de automatización para convertirse en parte de una infraestructura empresarial más madura.
La seguridad de los datos como base de la confianza del cliente
Los clientes no siempre ven cómo se gestiona sus datos entre bastidores. Pero sí sienten el impacto. Lo sienten cuando la respuesta de una empresa es rápida y a la vez relevante. Lo sienten cuando el historial de conversaciones no se pierde. Lo sienten cuando un administrador entiende el contexto sin tener que pedir la misma información una y otra vez. También lo sienten cuando una empresa se ve profesional, consistente y confiable.
La confianza del cliente no se construye solo con campañas de marca o precios competitivos. La confianza del cliente también se construye a partir de cómo una empresa gestiona de forma responsable la información de sus clientes. Un agente de IA puede ayudar a una empresa a ofrecer una experiencia más rápida y personal, pero la personalización solo aporta valor cuando se apoya en una gobernanza de datos segura.
En Cekat.AI, creemos que el futuro de la relación con clientes no se trata solo de quién responde más rápido a los chats. El futuro de la relación con clientes es quién puede gestionar conversaciones, datos, automatización y cumplimiento dentro de un único sistema seguro y escalable. Las empresas que puedan hacerlo tendrán una ventaja más sólida, porque no solo captan la atención, sino que mantienen la confianza después de que el cliente empieza a interactuar.
Preguntas frecuentes sobre la seguridad de datos de los agentes de IA
¿Es seguro usar un agente de IA en una empresa que gestiona datos de clientes?
Un agente de IA es seguro si la empresa elige una plataforma con un enfoque claro de seguridad de datos, que incluya cifrado de conversaciones, almacenamiento estructurado de datos, gestión de permisos y un flujo de trabajo controlable. El riesgo suele aparecer cuando se usa un agente de IA sin gobernanza, sin restricciones de acceso o sin saber qué datos se están procesando. Por eso la seguridad debe formar parte de la implementación desde el principio, y no algo que se piensa cuando el sistema ya está en marcha.
¿Se pueden cifrar las conversaciones con los clientes al usar un agente de IA?
Las conversaciones con clientes deberían gestionarse idealmente a través de un sistema que admita la seguridad y la protección de los datos tanto durante la transmisión como durante el almacenamiento. El cifrado ayuda a reducir el riesgo de acceso no autorizado a los datos de conversación. Para las empresas que gestionan conversaciones desde WhatsApp, Instagram, live chat y otros canales digitales, el cifrado de conversaciones es una de las bases importantes para mantener seguras las interacciones con clientes.
¿Cómo almacena un agente de IA los datos de los clientes?
Un agente de IA integrado con un CRM puede ayudar a la empresa a almacenar los datos de clientes de forma más centralizada y estructurada. Datos como el historial de conversaciones, el estado de los leads, el etiquetado, la segmentación y el seguimiento pueden gestionarse dentro de un solo sistema, de modo que no queden dispersos en hojas de cálculo, contactos personales o chats de administradores difíciles de supervisar. El almacenamiento estructurado ayuda a la empresa a mejorar la seguridad y, al mismo tiempo, la calidad de la relación con los clientes.
¿Cuál es la relación entre un agente de IA y las regulaciones de datos indonesias?
Un agente de IA puede procesar datos personales de los clientes, por lo que su uso debe tener en cuenta las regulaciones de datos indonesias, especialmente la UU PDP. Una empresa necesita comprender el fin del procesamiento de datos, la base legal del uso de datos, la gestión del consentimiento, la seguridad de los datos, los derechos de los sujetos de datos y las responsabilidades de los controladores y encargados del tratamiento. Una buena implementación de agentes de IA debería ayudar a la empresa a construir una gobernanza de datos más segura y preparada para el cumplimiento.
¿Todos los integrantes del equipo deberían poder acceder a los datos de clientes en una plataforma de agentes de IA?
No todos los integrantes del equipo necesitan acceder a todos los datos de los clientes. La empresa debe aplicar la gestión de permisos para que cada usuario tenga solo el acceso que corresponde a las necesidades de su rol. Los administradores, ventas, gerentes, marketing y finanzas pueden tener necesidades de acceso distintas. Con la configuración de accesos adecuada, la empresa puede reducir el riesgo de uso indebido de los datos y mantener la eficiencia del trabajo en equipo.
¿Puede un agente de IA funcionar sin control humano?
Un agente de IA puede ayudar a automatizar muchos procesos, pero una implementación segura sigue requiriendo control humano. La empresa necesita establecer límites para las respuestas de la IA, flujos de escalamiento, validación para ciertos casos y monitoreo del desempeño. Un buen agente de IA no significa que se lo deje trabajar sin supervisión: significa que está dirigido para ayudar a la empresa a trabajar más rápido sin sacrificar seguridad, precisión ni calidad de servicio.
¿Por qué Cekat.AI es relevante para las empresas que se preocupan por la seguridad de los datos?
Cekat.AI ayuda a las empresas a gestionar conversaciones, CRM, marketing, agentes de IA y automatización de flujos de trabajo dentro de una única plataforma más estructurada. Con este enfoque, la empresa puede reducir los datos dispersos, gestionar los accesos de usuario, mantener la consistencia del recorrido del cliente y construir un proceso de interacción mejor preparado para las necesidades de seguridad y cumplimiento. Cekat.AI está diseñado para ayudar a las empresas a avanzar más rápido sin renunciar al control sobre los datos de sus clientes.
Momento de construir un agente de IA rápido, seguro y preparado para el cumplimiento
La implementación de agentes de IA no es solo una decisión tecnológica. Es una decisión estratégica sobre cómo una empresa quiere gestionar a sus clientes, sus datos, sus operaciones y sus ingresos en la era digital. El agente de IA adecuado puede ayudar a una empresa a responder más rápido, mantener un seguimiento más consistente, mejorar la eficiencia del equipo y reducir la fuga de ingresos. Pero todos esos beneficios necesitan construirse sobre una base sólida de seguridad de datos.
Para las empresas indonesias, la seguridad de datos de los agentes de IA debe cubrir el cifrado de conversaciones, el almacenamiento estructurado de datos de clientes, la gestión de permisos, el cumplimiento de las regulaciones de datos indonesias y el control claro del flujo de trabajo. Sin esa base, un agente de IA corre el riesgo de convertirse en una herramienta rápida pero no suficientemente segura. Con la base adecuada, un agente de IA puede convertirse en infraestructura de relación con clientes que ayude a la empresa a crecer de forma más eficiente, más confiable y mejor preparada para las exigencias modernas de cumplimiento.
Cekat.AI está aquí para ayudar a las empresas a implementar un agente de IA con un enfoque más seguro, más medible y relevante para las necesidades de las empresas indonesias. Conozca los estándares de seguridad de Cekat.AI y descubra cómo su empresa puede gestionar la relación con clientes, la automatización y los datos de clientes dentro de una única plataforma mejor preparada para el crecimiento a largo plazo.
Deja una respuesta