O time de marketing de uma empresa varejista exporta 50.000 registros de clientes do CRM para uma planilha para uma campanha de e-mail. Essa planilha é compartilhada por e-mail com uma agência parceira. A agência a usa para análise e depois a armazena em um Google Drive pessoal. Seis meses depois, um desses arquivos vaza por meio de uma conta do Google Drive sem proteção 2FA.
Esse cenário não é hipotético. É o padrão mais comum de vazamento de dados de clientes em empresas do Sudeste Asiático e, sob leis de privacidade de dados como a UU PDP da Indonésia, a PDPA de Singapura e o GDPR da União Europeia, pode resultar em sanções administrativas relevantes para o negócio responsável por esses dados.
O CRM certo reduz esse risco de forma estrutural: os dados de clientes não precisam sair de um sistema controlado, o acesso é auditado e processos como gestão de consentimento, retenção e exclusão de dados podem ser automatizados conforme as obrigações regulatórias.
Este guia cobre as principais obrigações de privacidade de dados relevantes para a operação do CRM, os recursos do CRM que apoiam a conformidade, os erros comuns que deixam as empresas vulneráveis e como escolher um CRM pronto para conformidade desde a base.
Principais vantagens
- Reduzir o risco de sanções regulatórias: As leis de privacidade de dados impõem sanções administrativas de até uma porcentagem da receita anual por violações graves. Um CRM em conformidade reduz diretamente a superfície de risco.
- Construir confiança do cliente: Os clientes estão cada vez mais atentos aos seus dados pessoais. A capacidade de demonstrar conformidade se torna um diferencial competitivo tanto em B2B quanto em B2C.
- Trilha de auditoria pronta para o regulador: Se acontecer um incidente ou uma auditoria, um CRM estruturado oferece um registro completo de quem acessou quais dados e quando, algo impossível a partir de planilhas.
- Operações mais eficientes: Processos automatizados de consentimento, retenção e direitos do titular dos dados economizam tempo das equipes jurídica e operacional em comparação com o tratamento manual.
Principais obrigações de privacidade de dados para a operação do CRM
As regulamentações de privacidade de dados no mundo compartilham várias obrigações que afetam diretamente a forma como as empresas armazenam e processam dados de clientes em um CRM.
Gestão de consentimento. As empresas precisam ter comprovação do consentimento do cliente antes de processar os dados pessoais dele para finalidades específicas. O consentimento deve ser específico, informado e revogável a qualquer momento. Um CRM que dá suporte a isso armazena o horário do consentimento, o canal em que ele foi dado e o histórico de alterações.
Limitação de finalidade. Dados coletados para a finalidade A não podem ser usados para a finalidade B sem um novo consentimento. O CRM precisa separar os dados por finalidade para evitar uso cruzado não autorizado.
Direitos do titular dos dados. Os clientes têm direito a solicitar acesso aos seus dados, correção se estiverem errados, exclusão (direito ao esquecimento) e portabilidade para outros sistemas. O CRM precisa ter uma forma operacional de atender essas solicitações dentro de um período razoável.
Retenção de dados limitada. Dados pessoais não podem ficar armazenados por mais tempo do que o necessário para a finalidade do tratamento. O CRM precisa oferecer políticas de retenção automatizadas: os dados que ultrapassam o período de retenção são excluídos ou anonimizados sem intervenção manual.
Notificação de incidente de dados. Se ocorrer um vazamento de dados, a empresa precisa notificar as autoridades e os clientes afetados dentro de um prazo definido. Um CRM com bons registros de auditoria permite uma investigação rápida: quais dados vazaram, quem os acessou antes do incidente e quando isso aconteceu.
Recursos do CRM que apoiam a conformidade
Quatro categorias de recursos distinguem os CRMs prontos para conformidade daqueles que não estão.
Rastreamento de consentimento integrado. Cada contato no CRM tem campos que armazenam o status do consentimento por finalidade (marketing, atendimento, analytics, etc.), a data do consentimento, o canal e o histórico de alterações. Sem isso, é impossível provar a base legal do tratamento de dados quando os reguladores pedem.
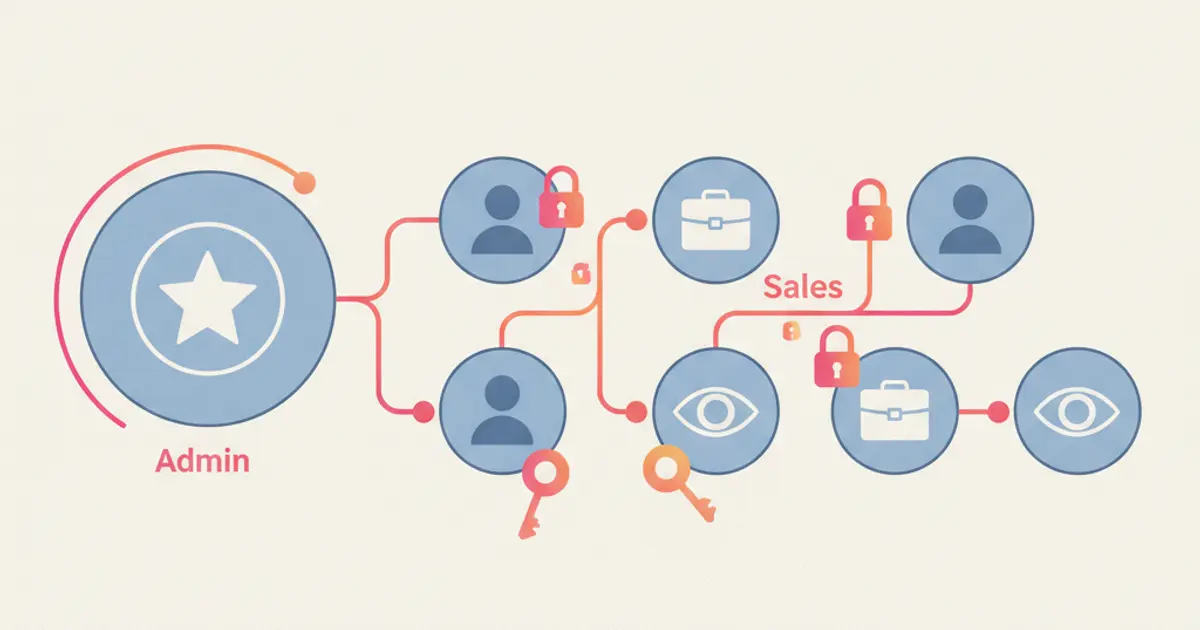
Controle de acesso baseado em função (RBAC). Nem toda equipe precisa de acesso a todos os dados. O time de marketing não precisa ver números de documento; o time financeiro não precisa ver o histórico de chat do atendimento ao cliente. Um RBAC granular limita o acesso por função de trabalho e reduz a superfície de risco de vazamento.
Registros de auditoria abrangentes. Todo acesso, exportação, edição e exclusão de dados precisa ser registrado com usuário, horário e contexto. Esse registro é a principal evidência quando há auditoria ou investigação de incidente.
Residência e criptografia de dados. Idealmente, os dados dos clientes ficam armazenados em servidores da jurisdição do cliente ou em uma com padrões de proteção equivalentes. A criptografia em repouso e em trânsito é o mínimo, não uma opção.
Para uma comparação concreta entre os CRMs disponíveis com diferentes níveis de prontidão para conformidade, veja CRM Application da Cekat.
Erros comuns que deixam as empresas vulneráveis
Dados de clientes espalhados em planilhas e ferramentas separadas. Esse é o padrão mais perigoso. Dados que saem do CRM e vão para planilhas, Google Drive pessoal ou serviços SaaS de terceiros sem controle criam dados paralelos que não podem ser auditados, não podem ser excluídos a pedido do cliente e não são protegidos pelos controles de acesso do CRM.
Consentimento que não é específico ou que não é registrado. Muitas empresas usam um único consentimento genérico (“Aceito os termos e condições”) para todas as finalidades. Isso não atende aos padrões que exigem consentimento específico por finalidade de tratamento.
Sem política de retenção. Dados de clientes de 5 anos atrás continuam armazenados sem uma razão de negócio clara. Cada dado antigo armazenado sem propósito é um risco de conformidade desnecessário.
Exportações sem controle. Um recurso de “exportar para CSV” do CRM acessível a todos os usuários, sem registro e sem aprovação, é a brecha de conformidade mais explorada, seja de forma intencional ou não.
Integração sem acordo de tratamento de dados. Conectar o CRM a ferramentas de terceiros (e-mail marketing, analytics, chatbot) sem garantir que o fornecedor tem padrões de proteção de dados equivalentes mantém sua empresa como responsável caso ocorra um vazamento do lado do fornecedor.
Como escolher um CRM pronto para conformidade
Quatro perguntas que o fornecedor do CRM precisa responder antes de a empresa fechar.
“Onde meus dados de clientes ficam armazenados?” O fornecedor precisa dar uma resposta específica: nome do data center, jurisdição e o mecanismo caso os dados precisem cruzar fronteiras. “Nuvem global” ou “AWS” sem detalhe não é suficiente.
“Como atendo um pedido de exclusão de dados de um cliente?” O fornecedor precisa mostrar um fluxo de trabalho concreto: do formulário de solicitação do cliente, passando pela verificação de identidade e pela execução da exclusão em todos os sistemas conectados (incluindo backups), até a confirmação ao cliente.
“Quais recursos de registro de auditoria estão disponíveis?” O fornecedor precisa mostrar registros reais: quem acessou o quê, quando e a partir de qual IP. Os registros não podem ser apagados por usuários comuns e devem ser exportáveis para investigação.
“Existe um Acordo de Tratamento de Dados (DPA) disponível para assinatura?” Um DPA é um documento legal que regula a responsabilidade do fornecedor como operador de tratamento. Fornecedores sérios em conformidade oferecem um DPA padrão; os que não são sérios desviam da pergunta.
Para entender o papel de um BSP autorizado pela Meta na manutenção da conformidade de dados nos canais do WhatsApp, veja O que é um BSP de WhatsApp.
O papel da Cekat como CRM pronto para conformidade
A Cekat foi desenhada especificamente para o contexto de negócios do Sudeste Asiático, com os dados dos clientes armazenados em infraestrutura que atende aos padrões regionais de proteção de dados. Rastreamento de consentimento, RBAC, registros de auditoria e retenção automatizada estão disponíveis como recursos padrão, não como add-ons.
Para integrações que passam a fazer parte da operação do negócio (como contabilidade ou comércio eletrônico), a Cekat oferece uma API aberta com mecanismos de acesso baseados em escopo que limitam o que cada integração de terceiros pode acessar.
Para detalhes dos fluxos de integração que mantêm a conformidade, veja Como integrar o CRM com outros sistemas via Open API.
Como iniciar sua jornada de conformidade
Antes de trocar de CRM ou adicionar recursos, comece com uma auditoria simples: mapeie todos os lugares onde os dados de clientes existem hoje. Quantas planilhas? Quantas ferramentas SaaS têm acesso? Quantos arquivos há no Google Drive do time?
O número que aparece nessa auditoria costuma ser bem maior do que as estimativas iniciais. Cada lugar onde os dados existem fora do CRM é um risco de conformidade. A primeira prioridade é a consolidação: trazer os dados espalhados de volta para o CRM principal e apagar as cópias distribuídas.
Depois avalie o CRM atual frente às quatro perguntas acima. Se o CRM não consegue respondê-las, esse é o sinal de que vale considerar uma migração para um CRM pronto para conformidade antes de um incidente, não depois.
Proteja os dados dos seus clientes antes que um incidente aconteça
Cada mês sem consolidar os dados de clientes em um CRM pronto para conformidade é um mês em que o seu negócio carrega uma superfície de risco desnecessária. As regulamentações de privacidade de dados no mundo estão endurecendo a fiscalização, e as empresas que se preparam cedo economizam mais em custos de remediação.
Se você quer mover os dados de clientes espalhados para um único sistema com rastreamento de consentimento, registros de auditoria e retenção automatizada, Customer Data Management da Cekat oferece uma base de CRM desenhada especificamente para as necessidades de conformidade das empresas do Sudeste Asiático.
Comece um teste gratuito para ver de perto o painel de conformidade e os registros de auditoria.
Ou fale com nosso time para uma auditoria de conformidade do seu CRM atual e um roteiro para um sistema mais preparado para a regulação.
Deixe um comentário